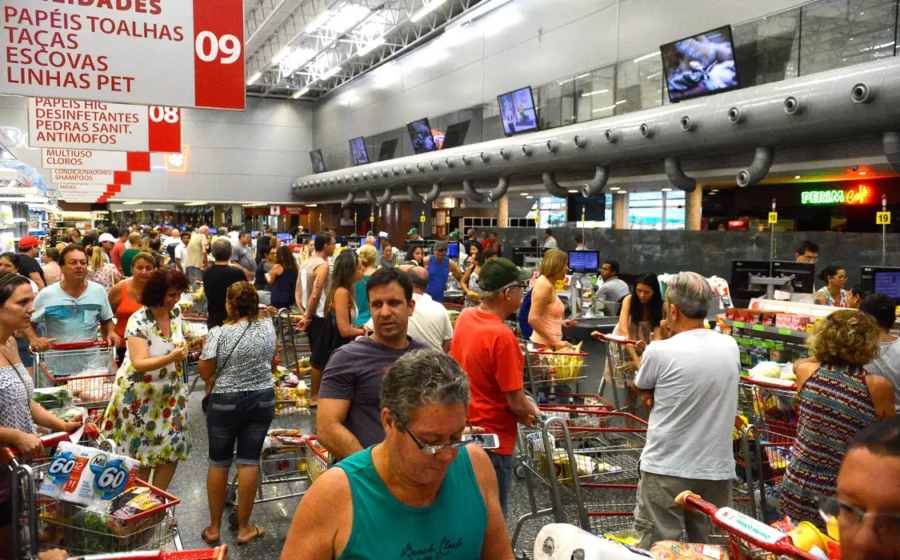
Um ataque coordenado derrubou sistemas de refrigeração em 11 países europeus, superaqueceu equipamentos a 55°C e condenou toneladas de alimentos ao lixo. A pergunta que fica: o parque de supermercados e as cozinhas brasileiras estão preparados para o mesmo cenário?
Especialistas ouvidos pela reportagem apontam que a probabilidade de um episódio idêntico por aqui é baixa — mas não nula. A diferença está na arquitetura dos sistemas e na maturidade da infraestrutura de rede.
Por que o Brasil não viveu o mesmo pesadelo
O vetor de ataque na Europa explorou duas falhas clássicas: endereços IP públicos expostos e software desatualizado há anos. Criminosos acessaram controladores centrais e dispararam ciclos de degelo prolongados, elevando a temperatura interna muito acima do seguro.
No varejo brasileiro, a história é outra. Rogério Marson Rodrigues, da Eletrofrio e da Abrava, explica que a adoção de sistemas conectados por aqui começou há cerca de dez anos — contra décadas de operação na Europa. Isso significa hardware mais novo, protocolos atuais e menos “legado” vulnerável.
Além disso, grandes redes já operam com:
- VPN dedicada para tráfego de equipamentos
- Firewall configurado por equipes especializadas
- Senhas fortes e rotinas de atualização periódica
O elo fraco: redes menores e gestão própria
O risco se concentra em estabelecimentos que administram a própria infraestrutura de dados sem suporte especializado. Senhas padrão, ausência de segmentação de rede e firmware desatualizado criam janelas de oportunidade.
Marson classifica a chance de invasão como “pequena”, mas alerta: a superfície de ataque cresce a cada novo dispositivo conectado.
E as geladeiras domésticas?
Modelos vendidos no Brasil não possuem controle remoto de temperatura via internet. Sem essa interface, o vetor usado na Europa — alterar parâmetros de degelo à distância — simplesmente não existe no parque residencial nacional.
Isso não isenta o consumidor de cuidados. Qualquer eletrodoméstico com Wi-Fi ou Bluetooth depende de uma cadeia de segurança: o aparelho, o aplicativo, o serviço de nuvem e a rede local. Uma falha em qualquer elo expõe o equipamento.
O que fabricantes e reguladores já fazem
A Eletros, associação do setor, afirma que fabricantes mantêm canais de recebimento de vulnerabilidades e ciclos de correção técnica. A Whirlpool (dona da Brastemp) cita testes baseados em padrões internacionais e monitoramento preventivo contínuo.
Do lado regulatório:
- Anatel: normas de segurança cibernética para equipamentos de comunicação
- Inmetro: requisitos obrigatórios de segurança e certificação por categoria
Não há, porém, prazo único de suporte de atualizações. A duração varia conforme a classe do produto e a norma aplicável.
IA e a nova escala de ameaças
Para Flávio Filizzola D’Urso, vice-presidente da ACSP, a inteligência artificial muda o jogo. Algoritmos permitem varrer, analisar e explorar vulnerabilidades com velocidade e automação inéditas. O comércio brasileiro não está imune.
O prejuízo vai além de alimentos estragados: paralisação de operações, vazamento de dados, multas regulatórias e erosão de reputação. “A perda de confiança do consumidor pode custar mais que o próprio ataque”, resume D’Urso.
O que observar daqui para frente
Três movimentos merecem atenção nos próximos trimestres:
- Expansão de dispositivos IoT no varejo de médio porte — sem governança de TI proporcional
- Pressão por prazos mínimos de suporte de segurança em legislação consumerista
- Evolução de ferramentas ofensivas baseadas em IA acessíveis a grupos menos técnicos
A recomendação prática permanece: segmentação de rede, gestão de credenciais, atualizações automáticas habilitadas e fornecedores com SLAs claros de resposta a incidentes. Segurança cibernética deixou de ser “projeto de TI” para virar requisito de continuidade de negócio.