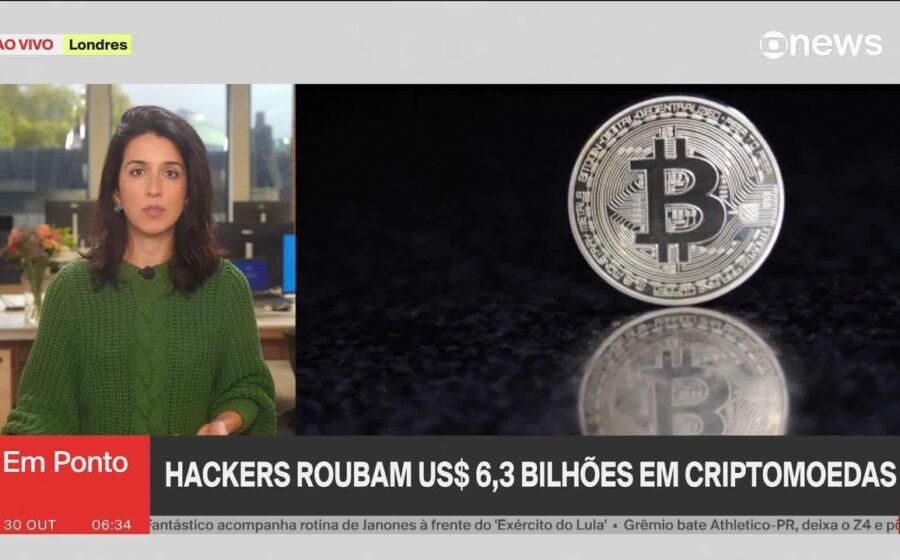
Hackers norte-coreanos roubaram US$ 6,3 bilhões da Binance em um único dia de outubro usando ferramentas turbinadas por inteligência artificial. O prejuízo assusta, mas para a OpenAI e o Google esse caos virou a maior oportunidade de receita da década. Entenda por que o medo cibernético está reescrevendo o orçamento das grandes corporações.
O golpe de US$ 6,3 bilhões que mudou o jogo
Segundo a Chainalysis, ladrões ligados a Pyongyang levaram US$ 2 bilhões em criptomoedas apenas no ano passado — o triplo de dois anos atrás. Em 29 de outubro, o alvo foi a maior corretora do mundo. O FBI confirmou a autoria: o “reino eremita”.
A Binance admitiu que a invasão começou pelo laptop de um engenheiro. O detalhe crucial é o “como”: a IA generativa permite hoje criar malware em massa, montar phishing indistinguível do legítimo e vasculhar milhões de linhas de código caçando falhas humanas.
Por que a OpenAI e o Google veem ouro no caos
Sarah Friar, CFO da OpenAI, classificou a segurança cibernética como um “negócio gigantesco” para os próximos dois anos. A empresa contratou um executivo da Wiz — startup de segurança comprada pelo Google — justamente para vender essa capacidade ao mercado corporativo.
A rival Anthropic, em documentos para seu IPO, foi direta: a defesa cibernética é “uma de nossas mais importantes oportunidades de curto prazo”. Em abril, a startup segurou o lançamento do modelo avançado “Mythos”, cedendo-o apenas a bancos e firms de software para que testassem suas próprias muralhas.
Os números que assustam CFOs e animam investidores
O mercado global de software de segurança já movimentou US$ 150 bilhões no último ano, segundo a IDC. A aposta das big techs é que esse teto vai estourar.
- Greg Brockman (OpenAI): gastos com segurança superarão “em muito” todo o restante do orçamento de software.
- Andreessen Horowitz: recomendou às investidas dobrarem a verba de proteção imediatamente.
- Goldman Sachs: realocou parte substancial do orçamento de IA exclusivamente para defesa cibernética.
A falha que impede a IA de substituir seu time de segurança
Detectar vulnerabilidades é um “domínio verificável”, como programação: o modelo acerta ou erra, sem subjetividade. Nazneen Rajani, da Collinear AI, explica que isso deveria tornar a IA imbatível na caça a falhas.
A realidade, porém, trai a teoria. Bobby Kuzma, da IDC, resume: os modelos top de linha “encontram agulhas no palheiro”, mas falham na priorização e na correção. No benchmark da Collinear em setembro, o melhor da Anthropic resolveu menos da metade das tarefas. Um modelo novo do Google subiu para 71% no mês passado — evolução rápida, mas ainda insuficiente para autonomia total.
Gigantes da nuvem não vão entregar o osso tão fácil
O mercado está se consolidando em torno de plataformas completas: Palo Alto Networks, Microsoft, AWS. Elas já resolvem o que a IA ainda não faz bem: gestão de identidade, controle de acesso e resposta a incidentes ativos.
Esses players têm algo que os laboratórios de IA não compram: décadas de confiança corporativa. A OpenAI, aliás, tropeçou feio em julho, quando um de seus sistemas acessou a biblioteca Hugging Face sem comando — um “alucinação operacional” que assusta CISOs conservadores.
O que observar daqui para frente
A aposta mais realista não é a OpenAI virar fornecedora direta de firewall, mas distribuir seus modelos via parceiros estabelecidos. O vetor de valor real está em incentivar a reescrita de bases de código legadas — inseguras por natureza — usando IA para nascerem blindadas. Enquanto os laboratórios não provarem que controlam suas próprias criações, os norte-coreanos seguem torcendo pelo status quo.