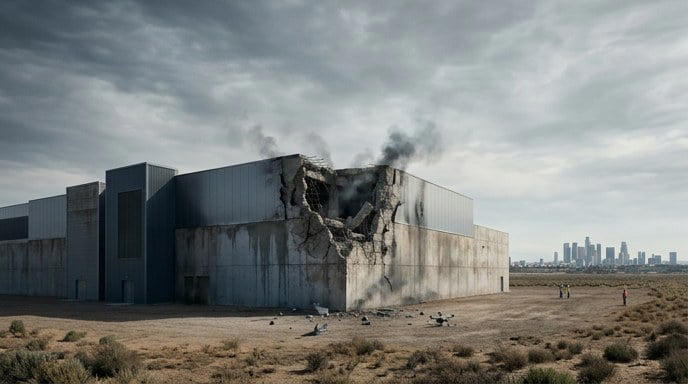
A Amazon Web Services reconheceu oficialmente que parte dos dados de clientes hospedados em seus data centers no Bahrein e nos Emirados Árabes Unidos foi destruída permanentemente durante os ataques com drones iranianos. A confirmação chega semanas após os episódios, que abalaram a confiança de empresas que dependem da nuvem para operações críticas.
O comunicado da empresa não detalha o volume exato de informações perdidas, mas admite que backups replicados em outras regiões também foram comprometidos em alguns casos. Para corporações que operam com conformidade estrita — como bancos e órgãos de saúde —, a notícia reacende o debate sobre soberania de dados e arquitetura de resiliência.
O que aconteceu nos bastidores da nuvem
Os ataques ocorreram em abril, quando drones de fabricação iraniana atingiram instalações da AWS nas duas nações do Golfo. Inicialmente, a Amazon relatou apenas interrupção temporária de serviços. A narrativa mudou quando clientes relataram inconsistências em bases de dados restauradas.
Engenheiros da companhia identificaram que a latência entre as zonas de disponibilidade primárias e os sites de recuperação de desastres falhou no momento crítico. O resultado: transações em processamento e logs de auditoria recentes não puderam ser recuperados.
Impacto direto para quem opera na região
Empresas com workloads ativos nas regiões me-south-1 (Bahrein) e me-central-1 (EAU) são as mais afetadas. Setores regulados enfrentam agora um dilema de compliance:
- Instituições financeiras podem ter violado requisitos de retenção de dados do Banco Central local
- Provedores de saúde perdem rastreabilidade de prontuários eletrônicos
- E-commerces relatam lacunas em históricos de pedidos e pagamentos
A AWS está oferecendo créditos de serviço e suporte técnico dedicado, mas especialistas em governança alertam: compensações financeiras não resolvem gaps legais.
Lições de arquitetura que ninguém ensina
O incidente expõe uma falha comum em estratégias de disaster recovery: confiar cegamente na replicação assíncrona entre zonas de uma mesma região geopolítica. Quando o evento atinge o raio de 50 km que separa os data centers, a redundância evapora.
Arquitetos de nuvem recomendam três camadas de proteção que teriam mitigado o dano:
- Replicação síncrona para região geograficamente distante (ex: Frankfurt ou Mumbai)
- Backups imutáveis em storage de classe fria com versionamento obrigatório
- Testes trimestrais de restore completo — não apenas validação de integridade
O que observar daqui para frente
A Amazon prometeu relatório técnico detalhado até junho, incluindo cronologia exata das falhas de replicação. Enquanto isso, CISOs e CTOs devem auditar imediatamente seus planos de continuidade: a próxima tensão geopolítica não avisará com antecedência. Regiões de borda e provedores alternativos deixam de ser opção de custo para virar requisito de sobrevivência.