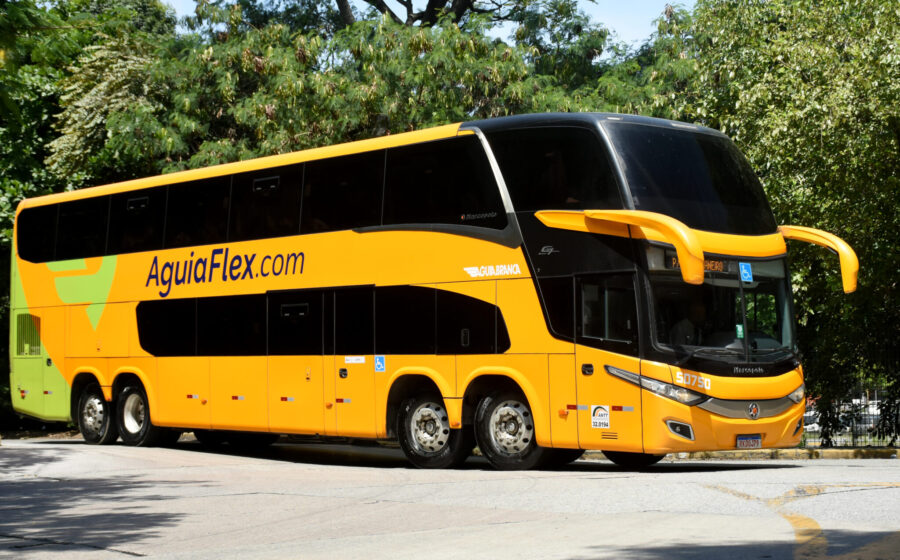
A Viação Águia Branca confirmou um incidente de segurança em seus sites de venda de passagens que colocou dados de 7.883 clientes em risco. A empresa já notificou a todos e acionou a autoridade nacional de proteção de dados. Mas a extensão real do vazamento e os próximos passos ainda geram dúvidas.
O que foi comprometido — e o que permaneceu intacto
O ataque mirou exclusivamente os portais web de vendas. O aplicativo oficial, o sistema Zap Passagens, bilhetes já emitidos e informações de viagens não foram afetados. Segundo a companhia, a brecha foi contida em uma “parcela limitada” de compradores.
Os 7.883 usuários impactados já receberam comunicação direta com orientações sobre medidas de proteção. A empresa também disponibilizou um canal exclusivo de atendimento para esclarecer dúvidas e auxiliar nos procedimentos necessários.
A resposta regulatória e o compromisso com a LGPD
Além de notificar os clientes, a Águia Branca comunicou formalmente o ocorrido à ANPD (Autoridade Nacional de Proteção de Dados), cumprindo o rito exigido pela Lei Geral de Proteção de Dados. Em nota, a companhia reforçou que trata privacidade e segurança da informação com seriedade e anunciou aprimoramentos contínuos na governança de dados.
Especialistas apontam que a transparência na divulgação dos números — prática nem sempre adotada pelo mercado — sinaliza maturidade no gerenciamento de crise. Ainda assim, a exposição de dados pessoais abre precedente para tentativas de golpe e engenharia social.
O padrão que assusta o setor de transporte
O caso não é isolado. No mês passado, a Latam Airlines sofreu invasão semelhante que expôs dados pessoais e trechos de números de cartão de crédito de passageiros. A recorrência evidencia uma superfície de ataque ampliada: plataformas de venda online, integrações com meios de pagamento e bases legadas.
Para gestores de risco, o episódio reforça a necessidade de:
- Segmentação de redes: isolar sistemas de venda dos ambientes operacionais;
- Monitoramento contínuo: detectar acessos anômalos em tempo real;
- Plano de resposta testado: reduzir o tempo entre detecção e contenção;
- Comunicação pré-aprovada: agilizar notificações a clientes e reguladores.
O que fazer se você está entre os 7.883 notificados
Clientes que receberam o comunicado oficial devem seguir à risca as orientações enviadas pela empresa. Em linhas gerais, recomenda-se:
- Trocar senhas usadas no site da Águia Branca — e em qualquer outro serviço onde a mesma credencial tenha sido replicada;
- Ativar autenticação em dois fatores sempre que disponível;
- Monitorar extratos bancários e faturas de cartão por movimentos suspeitos;
- Desconfiar de contatos não solicitados pedindo confirmação de dados ou códigos;
- Registrar ocorrência na plataforma Consumidor.gov.br caso identifique uso indevido.
O que observar daqui para frente
A ANPD deve publicar relatório técnico sobre o incidente nos próximos meses, o que pode ditar novas diretrizes para o setor de transporte rodoviário. Enquanto isso, a Águia Branca promete auditorias independentes e reforço na arquitetura de segurança. Para o passageiro, a lição prática permanece: trate credenciais de acesso como ativos de alto valor e assuma que vazamentos parciais podem alimentar ataques mais sofisticados no futuro.