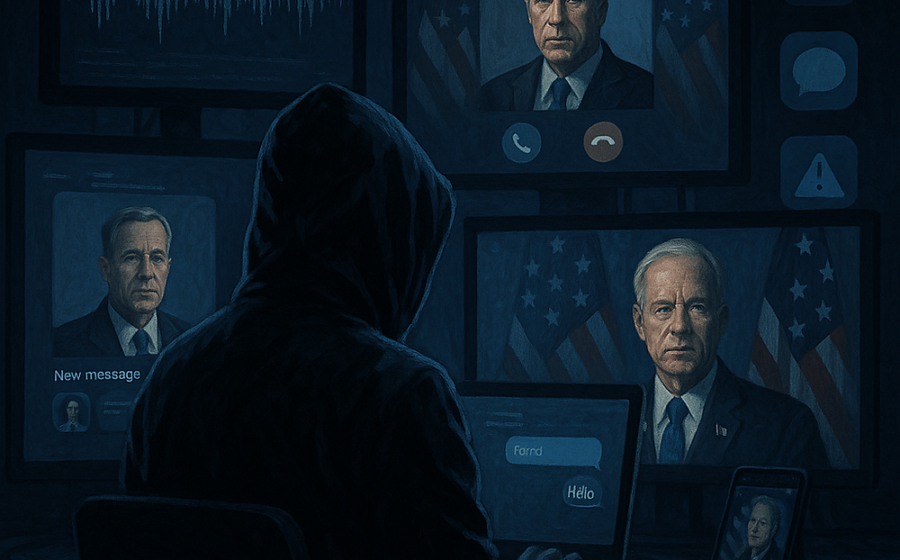
O FBI confirmou que hackers norte-coreanos desviaram mais de US$ 400 milhões — cerca de R$ 2,24 bilhões — usando videochamadas falsas criadas com inteligência artificial. O esquema, batizado de “FaceStealer”, já fez mais de 900 vítimas em 18 meses e o dinheiro financia diretamente o programa de armas de Pyongyang.
O que assusta não é só o valor. É a sofisticação: a armadilha engana até profissionais de segurança experientes.
Como o golpe funciona na prática
Os criminosos assumem a identidade de alguém conhecido da vítima — um colega, fornecedor ou contato de confiança. Marcam uma videochamada e, na tela, aparece o rosto dessa pessoa movendo-se, falando, reagindo em tempo real. Tudo gerado por deepfake de alta qualidade.
Durante a conversa, simulam um “erro técnico” e pedem que a vítima clique em um link ou abra um arquivo. Esse clique instala um malware que sequestra o dispositivo, rouba contatos, acessa redes sociais e aplicativos de mensagem — e o ciclo recomeça com novos alvos.
O impacto direto no seu negócio
Não é só criptomoeda. Qualquer empresa que use videoconferência para fechar contratos, autorizar pagamentos ou validar identidades está exposta. O FBI alerta: a confiança nas plataformas de chamada de vídeo — Zoom, Teams, Meet, WhatsApp — é o vetor de ataque.
- US$ 400 milhões roubados apenas neste esquema (últimos 18 meses)
- 900+ vídeos de webcams de vítimas encontrados pelos investigadores
- US$ 6 bilhões atribuídos a outro grupo norte-coreano no ataque à Binance
- Bilhões acumulados em anos para financiar programa nuclear e de mísseis
Por que a engenharia social venceu a tecnologia
Patrick Grandy, vice-diretor do FBI em Los Angeles, foi direto: “Se você não consegue imaginar um cenário em que cairia nessa armadilha, é porque não está pensando com criatividade suficiente”. A frase resume o problema. Firewalls e antivírus não barram um clique voluntário de alguém que acredita estar falando com um parceiro de confiança.
O fator humano virou a maior vulnerabilidade. E a IA generativa baixou o custo e a barreira técnica para criar deepfakes convincentes — antes restritos a estúdios, agora acessíveis a qualquer grupo criminoso com GPU decente.
O que muda a partir de agora
O FBI não detalhou contramedidas técnicas específicas, mas a investigação do “FaceStealer” expõe três frentes críticas para líderes de segurança e negócios:
- Verificação fora de banda: qualquer solicitação sensível em videochamada deve ser confirmada por canal independente (telefone corporativo, mensagem em app verificado, presencial)
- Treinamento contínuo: simulações de deepfake em ambiente controlado preparam equipes melhor que cartilhas estáticas
- Política de “confiança zero” em chamadas: tratar toda videoconferência não agendada ou com “problemas técnicos” suspeitos como potencial fraude
O que observar nos próximos meses
O volume de deepfakes em tempo real deve crescer exponencialmente à medida que modelos de código aberto evoluem e hardwares ficam mais baratos. Grupos estatais como o Lazarus (ligado à Coreia do Norte) já demonstram capacidade de operar em escala industrial — o roubo de US$ 6 bilhões da Binance, também atribuído a Pyongyang, prova que o “FaceStealer” é apenas uma das múltiplas frentes.
Para o empresário e investidor, a lição prática: a assinatura digital, a aprovação por vídeo e o “sim” na chamada não são mais provas de identidade suficientes. Redesenhar processos de validação assumindo que a imagem e a voz podem ser falsificadas deixa de ser paranoia — virou requisitos de governança.