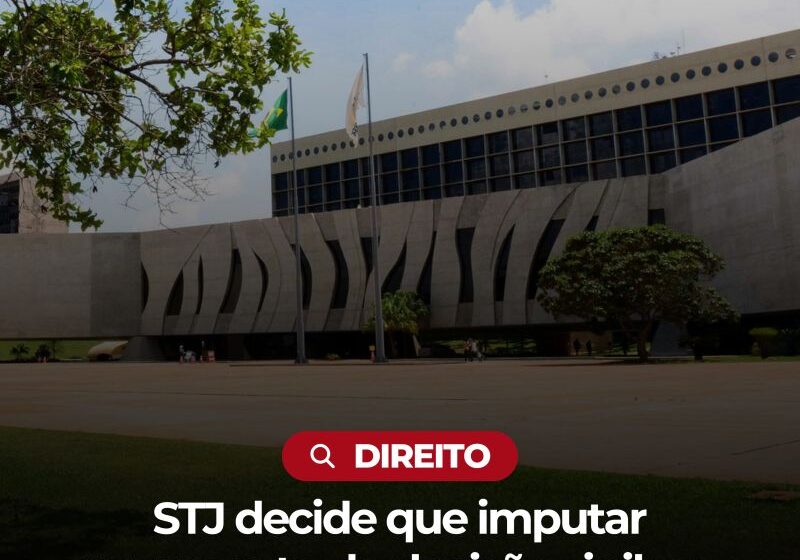
O Superior Tribunal de Justiça (STJ) decidiu abrir um Procedimento Administrativo Disciplinar (PAD) contra Humberto Pradera, ex-secretário de Tecnologia da Informação e Comunicação da corte. A medida ocorre dias após a prisão do servidor pela Polícia Federal, suspeito de repassar dados sigilosos de processos ao advogado Willer Tomaz.
O desdobramento administrativo pode resultar na devolução de recursos públicos ao erário, além de outras sanções funcionais. Mas a grande pergunta que fica é: até onde ia a rede de vazamentos dentro do tribunal?
A prisão que desencadeou tudo
Pradera foi detido na terça-feira (10) durante a segunda fase da Operação Linceu. A ação da PF apura crimes de violação de sigilo funcional, peculato eletrônico, corrupção ativa e passiva e lavagem de dinheiro. O ex-servidor ocupava um posto estratégico: tinha acesso aos sistemas que guardam decisões, pareceres e andamentos de processos sensíveis.
Segundo as investigações, as informações teriam beneficiado diretamente Willer Tomaz, advogado que também figura em inquérito envolvendo Flávio Bolsonaro (PL) por suspeita de lavagem de dinheiro com casas de apostas — as chamadas bets.
O que o PAD pode mudar na prática
Diferente da esfera penal, o procedimento administrativo tem rito próprio e pode caminhar mais rápido. Entre as penalidades possíveis estão:
- Suspensão de até 90 dias
- Demissão a bem do serviço público
- Cassação de aposentadoria ou disponibilidade
- Obrigação de ressarcir danos ao erário
A abertura do PAD foi autorizada após a conclusão de uma sindicância interna. O relatório apontou indícios suficientes de que Pradera teria usado o cargo para acessar e repassar dados protegidos por sigilo.
Caso isolado ou esquema maior?
Essa é a dúvida que move a corregedoria do STJ agora. A corte investiga se a atuação do ex-secretário de TI era pontual ou se havia uma estrutura mais ampla, envolvendo outros servidores com acesso aos mesmos sistemas.
A hipótese de rede interna ganha força pela natureza do cargo ocupado. Como chefe de tecnologia, Pradera tinha prerrogativas técnicas para burlar controles de acesso e logs de auditoria — o que dificultaria a detecção de vazamentos sem uma investigação profunda.
A defesa e os próximos passos
Willer Tomaz negou, em nota, ter tido acesso irregular a decisões ou pareceres do Ministério Público Federal. Classificou as acusações como “falsas” e “desinformação”. Já a defesa de Pradera não foi localizada até o fechamento desta reportagem.
Enquanto o inquérito policial avança, o STJ deve instaurar o PAD nos próximos dias. O prazo para conclusão é de 140 dias, prorrogáveis por mais 70. Nesse período, testemunhas serão ouvidas e perícias nos sistemas do tribunal devem ser realizadas.
O que observar daqui para frente
A abertura do processo administrativo sinaliza que o tribunal trata o episódio como falha sistêmica, não apenas individual. Se a investigação interna confirmar a participação de outros servidores, o STJ terá de rever seus protocolos de acesso a dados sensíveis e de monitoramento de logs privilegiados.
Para quem atua no meio jurídico ou acompanha grandes investigações, o caso expõe um risco real: a vulnerabilidade da infraestrutura tecnológica dos tribunais diante de insiders com acesso total. A resposta do STJ — tanto na punição quanto na prevenção — vai ditar o padrão de segurança da Justiça superior nos próximos anos.