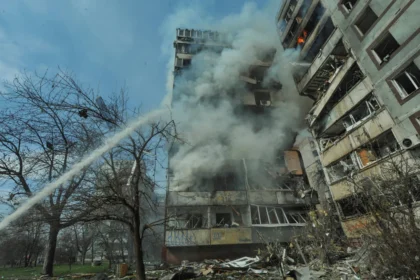
Outubro não foi apenas mais um mês no calendário da tecnologia; ele marcou o fim da ingenuidade em cibersegurança. A inteligência artificial deixou de ser uma promessa futura para se tornar a arma principal de uma onda de ataques batizada de “Outubro Negro”. O novo normal chegou e a velocidade do jogo mudou para sempre.
O dia em que os freezers viraram fornos
O sinal de alerta soou alto no dia 12. Na França, um ciberataque assumiu o controle dos sistemas de refrigeração de redes de supermercados. A temperatura dos freezers saltou para 50°C. Resultado: toneladas de alimentos perdidos e princípios de incêndio em lojas físicas. Não foi ficção científica — foi a convergência entre mundo digital e infraestrutura crítica.
Dias antes, em 6 de outubro, o presidente do JPMorgan já havia cravado: o risco cibernético “subiu dez vezes” por causa da IA de fronteira. O banco reagiu rápido: no dia 13, bloqueou o acesso de agentes de IA de clientes aos seus sistemas, movimento seguido por outras instituições financeiras globais.
A bomba-relógio chamada PHP2Shell
O epicentro técnico da crise surgiu no dia 17. Pesquisadores identificaram a falha PHP2Shell no coração da web: o PHP, linguagem que sustenta a maior parte da internet. A vulnerabilidade permite executar código no servidor sem login e antes mesmo do site carregar — o cenário de pesadelo para qualquer administrador.
O detalhe mais assustador: o buraco existia há 14 anos. Foi a IA quem o encontrou, explorou e, ironicamente, ajudou a corrigir. A divulgação pública no dia 20 disparou uma corrida global por patches.
Governos offline e a conta do Brasil
A correção não esperou. No dia 21, a Holanda tirou do ar seu portal de identidades digitais. Finlândia e França fizeram o mesmo com sistemas de governo. No Brasil, a Anatel e diversos tribunais suspenderam serviços às pressas para aplicar as atualizações. Quem não corrigiu até agora carrega um risco crítico nas mãos.
O roubo de US$ 6,3 bilhões em um único laptop
Quando a poeira parecia baixar, a Binance, maior bolsa de criptoativos do mundo, revelou o golpe final no dia 29. Um ataque desviou US$ 6,3 bilhões em ativos virtuais. A origem? Um único laptop de um desenvolvedor interno comprometido. A fragilidade de uma única estação de trabalho expôs bilhões de terceiros, forçando a suspensão global de saques — inclusive para usuários brasileiros.
- 6 de out: JPMorgan alerta para risco 10x maior com IA.
- 12 de out: Ataque a freezers na França (50°C).
- 17 de out: Descoberta da falha PHP2Shell (14 anos oculta).
- 21 de out: Sites de governo na Europa e Brasil caem para patch.
- 29 de out: Binance perde US$ 6,3 bi via laptop comprometido.
Por que a velocidade da defesa virou obsolescência
Um dos maiores especialistas dos EUA resumiu o caos: 3% de todas as falhas da história digital surgiram em apenas 30 dias. A equação virou: IA encontra vulnerabilidades → IA cria exploits → Profissionais correm para patchar. A janela entre descoberta e exploração encolheu para horas. Não há mais espaço para ciclos de atualização mensais.
O que o empresário brasileiro deve monitorar daqui para frente
A pressão não é abstrata. Sistemas governamentais brasileiros são historicamente frágeis. Atores maliciosos — incluindo grupos geopolíticos — agora possuem ferramentas de IA para escalar ataques contra serviços públicos e infraestruturas sensíveis, como o Pix.
A lição de outubro é clara: a gestão de vulnerabilidades precisa deixar de ser reativa para se tornar contínua e automatizada. Investir em caça de ameaças (threat hunting) baseada em IA, segmentação de rede rigorosa e plano de resposta a incidentes testado trimestralmente deixou de ser “diferencial” para virar condição de sobrevivência. O próximo “Outubro Negro” não avisará na manchete — ele explorará a falha que você ainda não patchou.