Outubro não foi apenas mais um mês no calendário corporativo; marcou o fim da ingenuidade em cibersegurança. A inteligência artificial deixou de ser promessa futura para se tornar a arma principal na descoberta e exploração de falhas em velocidade inédita. A sequência de eventos reescreve as regras de proteção para qualquer empresa que opere no digital.
O alerta que veio do topo e o caos nos supermercados
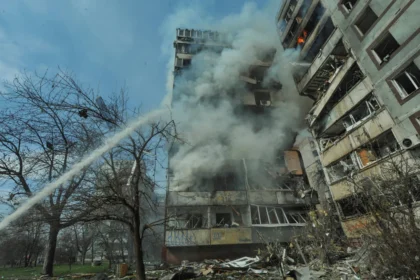
No dia 6, o presidente do JPMorgan Chase cravou: o risco cibernético subiu dez vezes por causa da IA de fronteira. Seis dias depois, a teoria virou prática na França. Um ataque paralisou sistemas de refrigeração de grandes redes varejistas. Freezers atingiram 50°C, toneladas de alimentos foram condenadas e princípios de incêndio assustaram clientes e funcionários. A infraestrutura física foi sequestrada por código malicioso.
Bancos travam as portas para agentes de IA
A reação do setor financeiro foi imediata e drástica. No dia 13, o JPMorgan bloqueou o acesso de agentes de IA de clientes aos seus sistemas. Outros grandes bancos seguiram o movimento no mesmo dia. A mensagem é clara: a automação inteligente, antes vista como eficiência, virou vetor de risco incontrolável até que novas barreiras sejam erguidas.
A falha fantasma que dormia há 14 anos no coração da web
O epicentro técnico do mês surgiu no dia 17. Pesquisadores revelaram as vulnerabilidades PHP2Shell no interpretador PHP — base de cerca de 75% dos sites globais. O defeito permite execução remota de código sem autenticação prévia, antes mesmo do script da página rodar. O detalhe assustador: a brecha existia desde 2010.
Foi a IA quem a encontrou, explorou e, paradoxalmente, ajudou a corrigir. No dia 20, os patches saíram, disparando uma corrida global. Holanda, Finlândia e França tiraram do ar portais de identidade digital e serviços públicos. No Brasil, Anatel e diversos tribunais suspenderam sistemas preventivamente. Quem não aplicou a correção até agora opera com a porta dos fundos escancarada.
Estatística que assusta os especialistas
No dia 23, uma das maiores autoridades em segurança dos EUA soltou um número para gelar a espinha: 3% de todas as falhas catalogadas na história da computação surgiram apenas nos últimos 30 dias. Não é pico sazonal; é mudança estrutural. A automação da caça a vulneráveis compressou décadas de descoberta em semanas.
O golpe de US$ 6,3 bilhões em um único laptop
O ponto final do “Outubro Negro” veio no dia 29. A Binance, maior bolsa de criptoativos do mundo, confirmou desvio de US$ 6,3 bilhões. A origem? Um único laptop de um desenvolvedor interno comprometido. A simplicidade do vetor inicial diante da magnitude do prejuízo expõe a fragilidade da gestão de acesso privilegiado em ambientes de alto valor.
O que muda daqui para frente: velocidade ou morte
O ciclo “descobrir-explorar-corrigir” encolheu de meses para horas. Profissionais de segurança deixam de gerenciar vulnerabilidades conhecidas para apagar incêndios zero-day simultâneos. Para o Brasil, o recado é direto: infraestruturas críticas — Pix, gov.br, sistemas judiciários — estão no alvo de atores estatais e criminosos turbinados por IA generativa.
- Patch management virou prioridade de diretoria, não só de TI.
- Gestão de identidade e acesso (IAM) precisa assumir que credenciais vazaram.
- Monitoramento de comportamento anômalo supera assinaturas de ameaça conhecidas.
Daqui em diante, a métrica de maturidade não é “se” você será atacado, mas “quanto tempo” seu ambiente sobrevive sem intervenção humana após a detecção. A janela para resposta fechou. Quem não automatizou a defesa com a mesma agressividade do ataque já está atrasado.