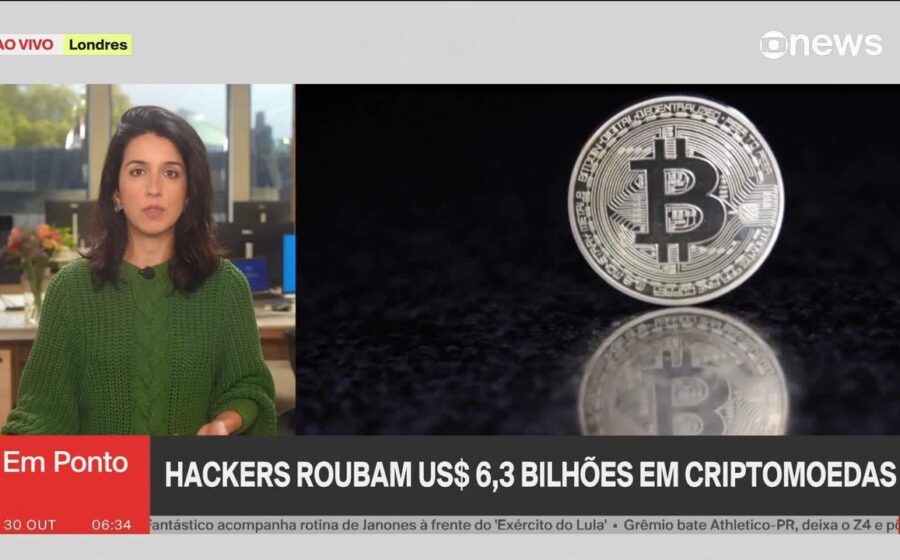
Hackers levaram US$ 6,3 bilhões da Binance na noite de 29 de novembro — o maior ataque já registrado contra uma exchange de criptomoedas. A investigação aponta para um laptop de engenheiro comprometido e “outros pontos de violação” ainda não detalhados. A pergunta que fica: o que isso muda para quem mantém ativos em qualquer corretora?
A Binance anunciou no sábado (31) que 90% do valor já foi reposto com recursos próprios. Os 10% restantes estão em tokens de baixa liquidez, o que pode alongar a recuperação. Saques seguem suspensos com previsão de normalização em cerca de 34 horas a partir de sexta-feira (30).
O efeito imediato nas concorrentes
O ataque forçou uma reação em cadeia nas principais plataformas globais. Cada uma adotou medidas distintas nas horas seguintes:
- Coinbase: ajustes nos sistemas de armazenamento a frio “por excesso de cautela” e melhorias na proteção móvel contra golpes de engenharia social
- Kraken: monitoramento ativo e garantia de operação normal
- Gemini: alertas e restrições extras para movimentação de fundos suspeitos
- OKX: defesa de mecanismos setoriais de alerta em tempo real e resposta coordenada
Jeff Lunglhofer, diretor de segurança da Coinbase, revelou que a empresa também está reforçando defesas contra ligações fraudulentas — vetor comum para invasão de contas individuais.
Quem está por trás e como agiram
Empresas de análise blockchain (Chainalysis e FBI) atribuem o ataque ao TraderTraitor, grupo vinculado à Coreia do Norte. O mesmo coletivo foi responsabilizado pelo roubo de US$ 1,5 bilhão da Bybit em 2024 — até então, o maior da história.
Segundo a Chainalysis, os invasores usaram automação para escoar os ativos pela rede Tron logo após a retirada da Binance. A velocidade e escala da operação indicam infraestrutura sofisticada, não ação oportunista.
Por que exchanges viraram alvos preferenciais
Diferente do sistema financeiro tradicional, corretoras cripto concentram bilhões em ativos de clientes em carteiras próprias. Essa centralização cria “cofres” gigantescos com superfície de ataque única — um único vetor bem-sucedido rende retorno desproporcional.
Star Xu, CEO da OKX, resumiu o dilema do setor: “devemos manter humildade e vigilância, questionando constantemente nossas premissas de segurança”. Ele defende a criação de protocolos setoriais de notificação em tempo real, monitoramento coordenado e resposta rápida — algo que ainda não existe de forma padronizada.
O que observar daqui para frente
Três frentes devem ditar os próximos capítulos:
- Rastreamento dos 10% restantes: a liquidação de tokens ilíquidos pode pressionar preços de ativos específicos nas próximas semanas
- Regulação acelerada: o envolvimento do governo dos EUA (Trump disse que o caso está “sendo analisado”) pode antecipar exigências de reservas auditadas e seguros obrigatórios
- Ameaças com IA: executivos já citam a necessidade de defesas contra ataques potencializados por inteligência artificial — engenharia social automatizada e exploração de código em escala
Para quem opera no mercado, a lição prática é clara: diversificar custódia (exchange + carteira própria + cold storage) deixa de ser “boas práticas” e vira requisito de sobrevivência. O próximo ataque não é questão de “se”, mas de “quando” — e a velocidade de resposta do setor determinará se o próximo recorde será contido ou superado.