A Binance confirmou que hackers desviaram quase US$ 6,3 bilhões (R$ 33 bilhões), superando em quatro vezes o recorde anterior e tornando este o maior ataque da história das criptomoedas. A exchange congelou US$ 3 bilhões em ativos com ajuda de parceiros, mas o paradeiro do restante — e a capacidade real de cobertura das perdas — segue em aberto.
A plataforma garante que “fundos dos usuários estão seguros” e promete cobrir o prejuízo com reservas próprias e o fundo SAFU de US$ 1 bilhão. Mas a discrepância entre o valor total roubado e o montante já bloqueado levanta uma dúvida crítica: o que acontece com os US$ 3,3 bilhões que ainda estão soltos na blockchain?
O impacto imediato no bolso do investidor
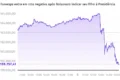
A reação de mercado foi instantânea e brutal. O Bitcoin tocou a mínima de seis semanas (US$ 76.368) e o Ethereum caiu mais de 3%, para US$ 2.178. O token nativo da Binance, o BNB, recuou 5% nas últimas 24 horas.
O contágio atingiu ações de empresas ligadas ao setor nos EUA:
- Coinbase (COIN): -4,8% no after-market, apesar de afirmar não ter sido afetada.
- Strategy (MSTR): -6%, pressionada pela correlação com o preço do BTC.
Analistas da GSR classificaram o evento como “o maior ataque hacker da história”, alertando para uma reavaliação sistêmica de risco por parte dos alocadores institucionais.
Como a invasão aconteceu: a falha humana
A investigação preliminar aponta para a invasão do laptop de um engenheiro de DevOps. O equipamento comprometido deu acesso a um “contêiner de serviço”, permitindo a execução de saques não autorizados. A maior parte do roubo ocorreu em uma janela de apenas 20 minutos na quinta-feira (29).
Posteriormente, a Binance admitiu ter descoberto outros pontos de entrada, sugerindo que a superfície de ataque era mais ampla que a inicialmente reportada. A empresa nega vazamento de chaves privadas de carteiras, embora o ex-CEO da Mt. Gox, Mark Karpeles, afirme que os invasores provavelmente acessaram chaves de pelo menos duas carteiras.
O rastro aponta para Pyongyang (mas a Binance não confirma)
Empresas de inteligência blockchain TRM Labs e Chainalysis atribuem “alta confiança” à autoria do grupo TraderTraitor, ligado ao Grupo Lazarus (Coreia do Norte). O modus operandi — ordenar transferências de carteiras da exchange para endereços controlados pelos hackers — espelha o ataque à Bybit em fevereiro de 2025 (US$ 1,5 bi).
O co-CEO da Binance, Richard Teng, foi cauteloso: “Nossa investigação não atribuiu a responsabilidade a nenhum indivíduo”. A Coreia do Norte nega envolvimento sistemático em cibercrimes financeiros.
A corrida para congelar: quem segurou o quê
A rapidez dos emissores de stablecoins foi o fator que evitou uma catástrofe total. Veja o balanço dos congelamentos on-chain até o momento:
- Tether (USDT): ~US$ 1,57 bilhão
- Circle (USDC): >US$ 800 milhões
- Ripple (RLUSD): ~US$ 200 milhões
- World Liberty Financial / BitGo: US$ 27 milhões (stablecoins) + US$ 2 milhões (tokens WLFI)
Somados, ultrapassam os US$ 3 bilhões que a Binance anunciou como “congelados”. A exchange espera retomar saques em até 44 horas.
O contexto histórico: uma escalada perigosa
Este não é um evento isolado. Segundo a TRM Labs, US$ 2,9 bilhões foram roubados em quase 150 ataques apenas no ano passado. A lista dos maiores antecedentes mostra a evolução da sofisticação:
- Fevereiro 2025: Bybit — US$ 1,5 bi (carteira fria)
- Março 2022: Ronin Network — US$ 540 mi (Axie Infinity)
- Agosto 2021: Poly Network — US$ 610 mi
- Janeiro 2018: Coincheck — US$ 530 mi
- 2011-2014: Mt. Gox — US$ 500 mi (falência da exchange)
O que observar daqui para frente
O episódio expõe a fragilidade da custódia centralizada mesmo nas maiores plataformas. Três variáveis definirão os próximos capítulos:
- Recuperação dos US$ 3,3 bi restantes: A capacidade de rastrear e congelar fundos em mixers e cross-chain bridges testará a maturidade da infraestrutura de compliance.
- Atribuição formal: Se EUA/Coreia do Sul confirmarem o Lazarus, sanções secundárias podem atingir contrapartes que interajam com os endereços marcados.
- Confiança no modelo CEX: Como alertou Cristiano Ventricelli (Moody’s), a repercussão no crédito e na regulação dependerá de “perturbações mais abrangentes ou perda de confiança em todo o ecossistema”.
Para o investidor, a lição prática permanece: não mantenha em corretoras mais do que o necessário para operar ativamente. A autocustódia (hardware wallets) elimina o risco de contraparte centralizada — o único ponto de falha explorado neste ataque histórico.