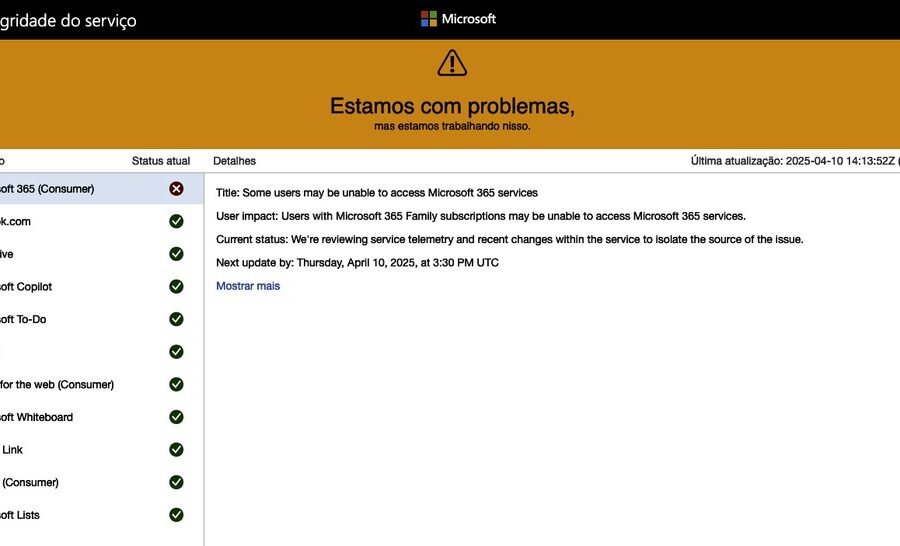
A Microsoft confirmou uma onda de ataques de phishing que exploram a instabilidade do Microsoft 365 registrada na quinta-feira (12) para roubar credenciais corporativas. Criminosos enviam e-mails idênticos a alertas oficiais avisando que mensagens ficaram retidas e serão apagadas em 24 horas. O detalhe que faz a fraude funcionar é o uso de um código de erro real da interrupção.
O alerta partiu da equipe de inteligência de ameaças da empresa na sexta-feira (13). A campanha detectada em 13 de novembro referencia o incidente identificado como EX1550543, no Exchange Online. Mas como saber se aquele aviso na sua caixa de entrada é legítimo ou uma armadilha?
Como a fraude é montada para enganar até atentos
Os e-mails maliciosos chegam com assuntos padronizados: “Outage – [código de seis caracteres]”. O remetente exibe nomes como “Outage Notification” ou “Service Health”, seguidos do identificador da organização alvo, simulando uma notificação interna de TI.
A Microsoft mapeou três domínios usados no disparo:
- moments-notice[.]com
- planetmaison[.]com
- newbooker[.]com
Os links embutidos passam primeiro pelo SendGrid — serviço legítimo de rastreamento de cliques — antes de redirecionar a vítima para reallifeaccounting[.]com. O uso de intermediários confiáveis dificulta o bloqueio por filtros tradicionais.
O impacto direto para gestores e equipes de segurança
O objetivo é credencial harvesting: capturar login e senha de contas corporativas. A empresa ainda não confirmou se houve vazamento de dados ou distribuição de malware, mas a sofisticação do engodo eleva o risco. Organizações de múltiplos setores nos Estados Unidos já foram alvo, indicando campanha ampla e não direcionada a um segmento específico.
Para o gestor, o perigo está na urgência fabricada. A ameaça de exclusão em 24 horas pressiona o funcionário a clicar antes de verificar a autenticidade com a equipe de TI.
O que a investigação técnica revela até agora
A falha real no Exchange Online (código EX1550543) deu aos criminosos o “gancho” de credibilidade. Ao citar um incidente verídico, o golpe pula a barreira da desconfiança inicial. A Microsoft Threat Intelligence publicou o aviso na rede social X, mas reforça: não há evidência, até o momento, de que credenciais tenham sido efetivamente coletadas nem de payload malicioso instalado.
Isso não significa ausência de dano. O simples clique no link rastreado pelo SendGrid já entrega ao atacante a informação de que o endereço está ativo e o usuário interage com alertas de “serviço”.
Três ações imediatas para blindar o ambiente
A recomendação oficial dispensa ferramentas extras para quem já está no ecossistema Microsoft:
- Microsoft Defender para Office 365: utilize a investigação de ameaças para varrer caixas de entrada em busca dos indicadores de comprometimento (IoCs) divulgados.
- Safe Links: confirme se a proteção em tempo de clique está ativa e auditando os redirecionamentos suspeitos.
- Centro de Administração do Microsoft 365: valide qualquer interrupção reportada diretamente no painel oficial (Health > Service health), nunca por links recebidos por e-mail.
Além disso, oriente colaboradores a reportar mensagens com urgência artificial (“ação em 24h”) ao invés de clicar. A validação por canal oficial — telefone ou portal de TI interno — quebra o ciclo do golpe.
O que monitorar nas próximas semanas
A tendência é que variações do mesmo esquema surjam sempre que houver instabilidade em grandes provedores de nuvem. Criminosos monitoram dashboards de status públicos para lançar campanhas em poucas horas. Mantenha regras de bloqueio para os domínios listados e acompanhe os boletins da Microsoft Threat Intelligence para novos IoCs. A velocidade de resposta da equipe de segurança será o diferencial entre um alerta contido e um vazamento de credenciais em larga escala.