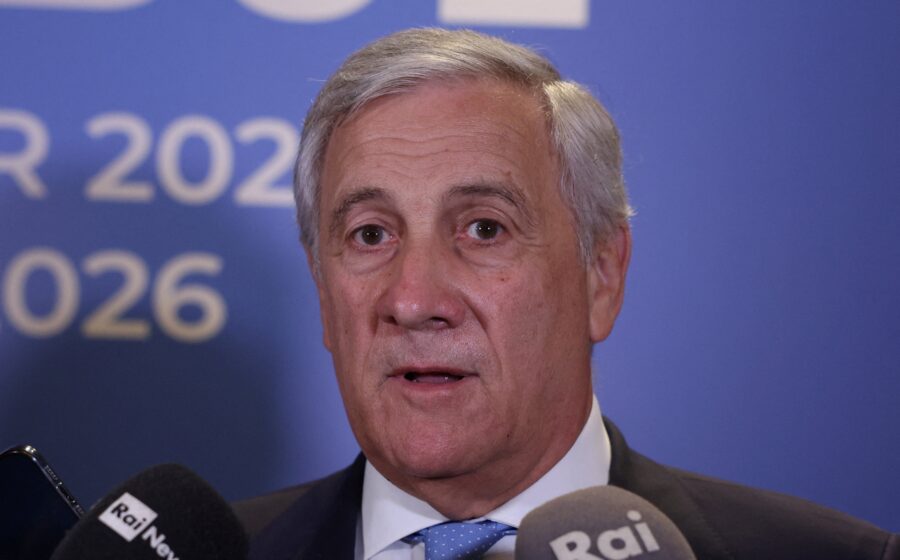
O ministro das Relações Exteriores da Itália, Antonio Tajani, confirmou que criminosos expuseram suas informações pessoais na dark web e estão tentando comprar mais detalhes sobre sua família. A primeira-ministra Giorgia Meloni aponta o dedo para grupos pró-Rússia, ligando o episódio ao apoio italiano à Ucrânia. Mas esse caso é apenas a ponta de uma onda de ataques que vem desestabilizando setores estratégicos europeus nas últimas semanas.
Como o vazamento expõe a vulnerabilidade de autoridades
Tajani usou a rede social X para denunciar a ação. Segundo o chanceler, os dados circulam “há vários dias” e os responsáveis chegaram a oferecer pagamento por informações adicionais sobre ele e seus parentes. A resposta do ministro foi direta: “não me deixarei intimidar de forma alguma”.
O episódio levanta um alerta prático: mesmo figuras com aparato de segurança estatal podem ter dados pessoais comprometidos e usados como moeda de chantagem ou pressão política.
A conexão direta com a guerra na Ucrânia
Tajani não deixou dúvidas sobre o motivo. Em sua publicação, afirmou que a posição italiana — apoio à soberania ucraniana e defesa da democracia — é a “razão política” para estar na mira. Meloni reforçou a tese em nota oficial, classificando a venda de dados de autoridades como “questão de extrema preocupação”.
Especialistas em inteligência de ameaças veem padrão claro: ataques a 인물-chave de governos alinhados a Kiev vêm crescendo desde 2022, combinando vazamento de dados, desinformação e tentativas de coerção.
O cenário europeu: supermercados, aviação e infraestrutura crítica
O caso Tajani não é isolado. Nas últimas semanas, a Europa registrou uma sequência de incidentes que sugerem campanha coordenada:
- Outubro: hackers elevaram a temperatura de refrigeradores em centenas de supermercados franceses para 50 °C, causando incêndios e perdas massivas de alimentos.
- 2 de novembro: mesmo modus operandi atingiu redes na Suécia, Irlanda, Holanda, Estônia, Finlândia, Bélgica e Luxemburgo — sete países em um único dia.
- Esta semana: setor aéreo alvejado com falsos alertas de bomba a bordo, gerando desvios, atrasos e pânico em múltiplos aeroportos.
A diversidade de alvos — varejo alimentício, logística aérea, agora dados de um ministro — indica capacidade de operar em múltiplas superfícies de ataque simultaneamente.
O papel da inteligência artificial na escalada
Um relatório recente do Reino Unido alertou para o uso crescente de IA generativa na automação de reconhecimento, engenharia social e criação de malwares polimórficos. Ferramentas que antes exigiam equipes especializadas agora estão acessíveis a grupos menores, acelerando o ciclo de ataque e reduzindo o custo por tentativa.
Isso explica, em parte, a velocidade com que campanhas como a observada na Europa mudam de vetor: de refrigeração industrial para aviação, depois para exposição de dados pessoais de alto escalão.
O que observar nas próximas semanas
Três frentes merecem monitoramento contínuo por empresas e gestores de risco:
- Possível vazamento de dados de outros ministros europeus alinhados a Kiev — o padrão sugere ação em cascata.
- Evolução dos ataques a cadeia de frio: se o método se repetir em centros de distribuição farmacêutica, o impacto sanitário será imediato.
- Uso de deepfakes ou documentos forjados a partir dos dados expostos para operações de influência em períodos eleitorais sensíveis.
A lição prática para o setor privado: a superfície de ataque expandiu-se além de firewalls e endpoints. Dados pessoais de executivos e familiares, infraestrutura operacional (IoT industrial) e canais de comunicação pública são agora vetores integrados. Planos de resposta a incidentes que não contemplem esse cenário híbrido estão defasados.