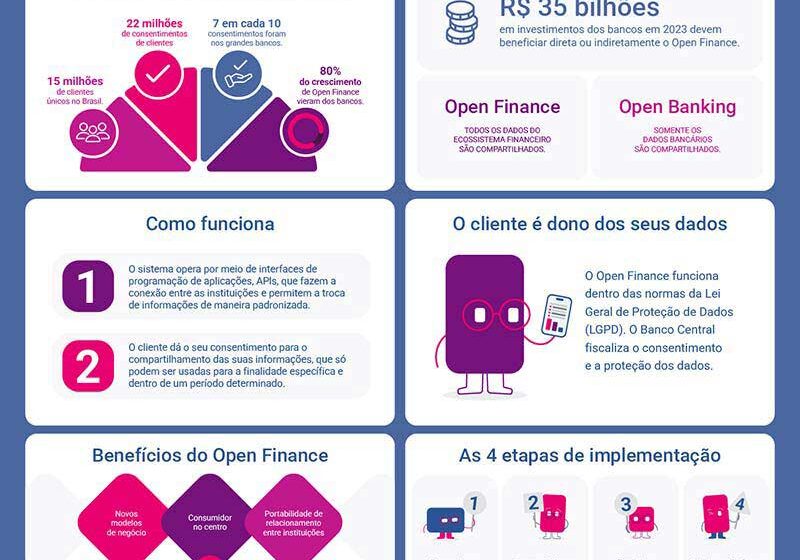
O Conselho Monetário Nacional (CMN) e o Banco Central (BC) aprovaram nesta quinta-feira (22) uma resolução conjunta que redesenha a segurança e a governança do Open Finance. A medida atinge diretamente quem compartilha dados bancários — seja pessoa física ou jurídica — e promete acabar com a “caixa preta” sobre quem acessa suas informações.
Mas a mudança mais silenciosa pode ser a mais valiosa: pela primeira vez, o sistema prevê jornadas de consentimento assíncronas. Entenda por que isso muda o jogo para o seu financeiro.
Os cinco pilares da nova blindagem
A resolução não traz apenas ajustes cosméticos. Ela estabelece cinco exigências concretas que passam a valer para todos os participantes do ecossistema:
- Consentimento granular: o cliente autoriza o compartilhamento com cada empresa parceira individualmente, não mais em bloco.
- Fiscalização ativa: bancos e fintechs passam a responder juridicamente pelo monitoramento contínuo dos parceiros que recebem dados.
- Transparência radical: o extrato de quem viu seus dados e para que fim deve ficar acessível e compreensível.
- Botão de emergência: mecanismo automático de suspensão do fluxo diante de qualquer indício de vazamento ou uso indevido.
- Trava contra abuso: restrições técnicas para impedir que dados cedidos para fim X sejam usados para fim Y.
Na prática, a responsabilidade sobe de nível: não basta mais ter uma equipe de TI preparada. A alta administração — diretores e conselheiros — agora tem deveres claros de supervisão e pode ser cobrada pessoalmente por falhas na cadeia de compartilhamento.
O “pulo do gato” para pessoas jurídicas
Até hoje, o fluxo de autorização era linear e síncrono: a empresa pedia, o representante aprovava na instituição transmissora e, pronto, os dados fluíam. O problema? Muitas empresas exigem alçadas duplas ou triplas para liberar informações sensíveis.
A nova regra permite que os consentimentos necessários sejam concedidos em momentos distintos e por usuários diferentes, respeitando a governança interna de cada CNPJ.
Imagine o cenário: o gestor financeiro inicia o pedido de crédito na Instituição A. O sistema avisa a Instituição B (onde está o histórico). O sócio majoritário, que está em viagem, aprova a liberação pelo celular dois dias depois. Só então o compartilhamento ocorre, dentro das regras de segurança. Antes, isso travava ou exigia gambiarras operacionais.
Impacto direto no seu dia a dia
Para o empresário ou investidor, a leitura prática é clara: menos atrito para acessar crédito e melhores condições, com risco jurídico reduzido. A padronização das responsabilidades reduz a assimetria de informação entre quem oferta e quem consome serviços financeiros baseados em dados.
Além disso, a exigência de consentimento específico por parceiro derruba o modelo “autorizo tudo para o banco X e ele repassa para quem quiser”. Agora, se o banco tem 15 parceiros de análise de crédito, você decide quais 3 ou 4 efetivamente veem seu fluxo de caixa.
O que observar daqui para frente
As instituições terão prazos de adequação definidos na norma (geralmente 90 a 180 dias para mudanças de governança e tecnologia). O primeiro sinal de maturidade será a clareza do aplicativo: se você não consegue ver, em duas telas, exatamente quem tem acesso ao seu CNPJ hoje, a instituição ainda não está em conformidade.
Fique atento também à evolução das APIs de “consentimento delegado”. Elas devem permitir que contadores, advogados ou CFOs operem as aprovações em nome da empresa sem compartilhar senhas — um vetor de risco que a nova regra ataca na raiz. Quem implementar isso primeiro sai na frente na captação de clientes PJ de alto valor.