O Tribunal de Contas da União deu prazo para o INSS blindar o sistema que guarda dados de aposentados e pensionistas — e a solução passa por tirar o controle das mãos da Dataprev. A determinação saiu em 16 de setembro, após auditoria que durou mais de um ano.
O que está em jogo não é apenas burocracia: milhões de CPFs, históricos de trabalho e datas de nascimento já circularam sem controle. A pergunta que fica é se o instituto consegue sair do ciclo de remendos antes do próximo incidente.
O que o TCU mandou fazer — e por que agora
O acórdão exige três frentes simultâneas. Primeiro: gestão de risco na desativação de credenciais, com foco em acessos externos — ou seja, gente que não é servidor concursado. Segundo: revisão periódica de todos os usuários, internos e externos, com remoção automática diante de falhas ou suspeitas. Terceiro, e mais estrutural: o INSS precisa operar o controle do Suíbe sem depender de ofícios e prazos da Dataprev.
Hoje, qualquer movimentação no sistema passa pela empresa de tecnologia da Previdência. Isso cria um gargalo: para saber quem acessou o quê, o instituto precisa enviar ofício, esperar resposta, cruzar dados. Enquanto isso, a janela de exposição segue aberta.
O número que assusta: 2.163 credenciais cortadas de uma vez
A auditoria encontrou 2.163 credenciais ativas de pessoas que já não deveriam ter acesso ao Suíbe. Todas foram bloqueadas após o achado. Mas o relatório deixa claro: o problema não é pontual. É sistêmico.
- 6 presidentes em 7 anos (2019–2026)
- Média de permanência: 380 dias
- Menor gestão: 146 dias (José Carlos Oliveira)
- Maior gestão: 659 dias (Alessandro Stefanutto)
Para o ministro Benjamin Zymler, relator do processo, a rotatividade quebra a continuidade do planejamento tecnológico de longo prazo. Cada troca de comando leva junto a equipe de TI — e o conhecimento institucional vai embora junto.
O vazamento de abril de 2026 que só veio a público em julho
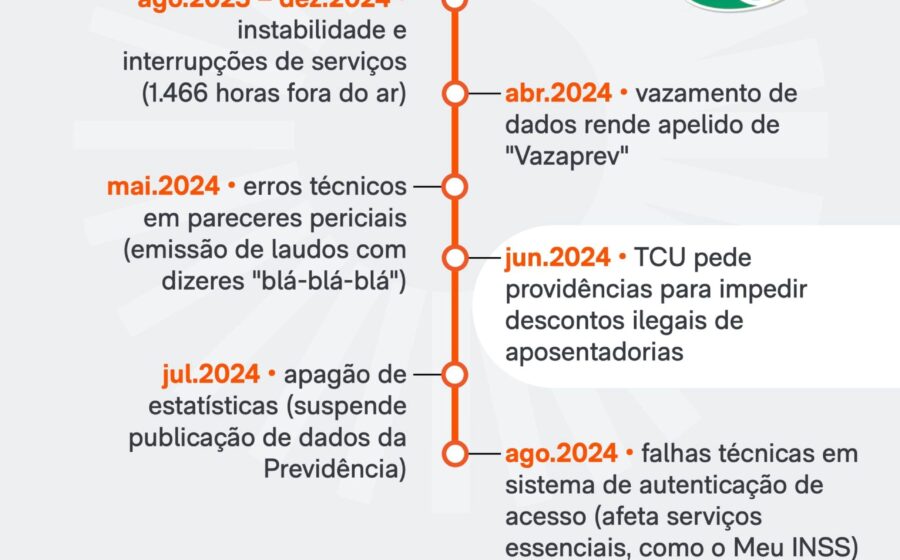
Enquanto o TCU julgava o processo histórico, um novo incidente ocorria. Em abril deste ano, uma falha na plataforma digital permitiu que terceiros vissem dados de segurados ao digitar apenas o CPF em pedidos de aposentadoria, pensão por morte ou auxílio-reclusão.
O INSS comunicou a ANPD, mas o caso só se tornou público em julho, após reportagem. O órgão afirmou que 97% dos expostos eram cidadãos falecidos. Os 3% restantes — cerca de 50 mil pessoas vivas — somam, pelo cálculo da auditoria, até 1,66 milhão de beneficiários. Técnicos ouvidos sob reserva elevam a estimativa para 2 milhões.
Por que a dependência da Dataprev trava a resposta
O TCU foi taxativo: o INSS precisa ter “forma de operacionalizar o controle do sistema sem precisar da Dataprev”. Hoje, a empresa detém a guarda, a implantação e o controle da tecnologia. O instituto é, na prática, um cliente que precisa pedir permissão para auditar o próprio ativo.
Essa assimetria explica por que a remoção das 2.163 credenciais aconteceu só agora, após determinação judicial. E por que a revisão periódica de acessos — prática básica de governança — não era rotina.
O que observar daqui para frente
O processo será arquivado só após o INSS comprovar o cumprimento de todas as determinações. Três marcos valem acompanhar nos próximos meses: a publicação de norma interna que retire do fluxo a necessidade de ofícios à Dataprev para auditoria de acesso; a implementação de remoção automática de credenciais inativas ou suspeitas; e a estabilidade na diretoria de tecnologia — sem a qual, alerta o TCU, qualquer avanço tende a ser desfeito na próxima troca de comando.
Para quem opera com dados previdenciários — bancos, fintechs, escritórios de advocacia, gestoras de consignado —, o sinal é claro: a superfície de ataque segue grande. A conformidade com a LGPD e a continuidade do negócio dependem, agora, de o INSS transformar em rotina o que hoje ainda é exceção determinada por tribunal.