Na última sexta-feira, o maior porto da América Latina travou e uma das maiores seguradoras do país expôs dados de milhões de clientes no mesmo dia. A coincidência não é acaso: especialistas alertam que uma nova geração de armas digitais, turbinada por inteligência artificial, está reescrevendo as regras do jogo — e o Brasil está no radar.
O que liga uma invasão em Santos a roubo de R$ 6 bilhões em criptomoedas e 500 supermercados paralisados na França? A resposta muda como empresas e governos precisam se proteger daqui para frente.
O dia em que duas infraestruturas críticas caíram juntas
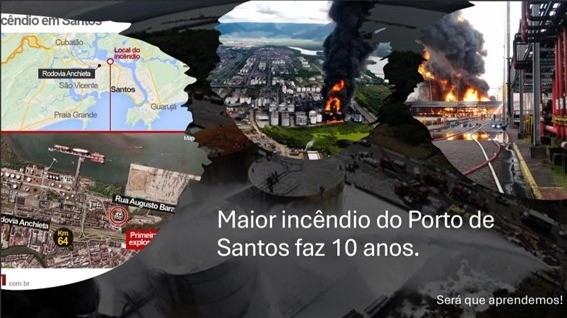
O ataque ao Porto de Santos partiu de fora do país e, cinco dias depois, sistemas essenciais ainda passavam por normalização. No mesmo 6 de dezembro, a Caixa Vida e Previdência confirmou vazamento massivo de informações sensíveis de segurados. Dois ativos estratégicos — logística e dados financeiros — comprometidos em poucas horas.
Não foram casos isolados. Na Europa, a onda já dura semanas: redes varejistas francesas, serviços de banco de sangue do governo e a maior corretora de criptoativos do mundo entraram na mira. O prejuízo estimado só no roubo de ativos digitais ultrapassa R$ 6 bilhões.
Por que a IA mudou a equação do crime cibernético
Pesquisadores de segurança apontam que ferramentas generativas permitem criar malwares polimórficos, e-mails de phishing indistinguíveis de comunicações legítimas e scripts de exploração de vulnerabilidades em escala industrial. O custo de lançamento de campanhas sofisticadas despencou; a barreira técnica para atores maliciosos ruiu.
- Malwares que se reescrevem sozinhos para driblar assinaturas de antivírus
- Engenharia social em massa com personalização por IA generativa
- Varredura automatizada de superfícies de ataque expostas na internet
O resultado: volume, velocidade e sofisticação cresceram simultaneamente. Defesas baseadas em regras estáticas e assinaturas conhecidas tornaram-se obsoletas em semanas.
O impacto direto no bolso e na operação das empresas
Para o executivo ou investidor, a conta chega de três formas: paralisação operacional, multas regulatórias (LGPD na Europa e no Brasil) e dano reputacional que afeta valuation. No caso do Porto de Santos, cada dia de lentidão repercute em cadeias de suprimento, fretes e balança comercial. No vazamento da Caixa, o passivo jurídico e de confiança ainda está sendo dimensionado.
Setores regulados — financeiro, saúde, infraestrutura crítica — concentram o maior risco. Mas a capilaridade dos ataques na França, atingindo varejo e serviços públicos essenciais, mostra que nenhum segmento está imune.
Guerra híbrida: quando o alvo é a estabilidade do Estado
Autoridades francesas não descartam retaliação contra o Irã, atribuído como origem de parte da onda europeia. O Japão anunciou pacote emergencial de ciberdefesa. O termo “guerra híbrida” deixou os relatórios de inteligência e entrou no vocabulário de chanceleres: operações abaixo do limiar de conflito armado, mas com poder de gerar caos, incerteza e pressão política.
Para o Brasil, a lição é clara: a soberania digital depende de capacidade de detecção, resposta e resiliência em ativos estratégicos — portos, sistema financeiro, energia, telecom. A dependência de fornecedores únicos e a fragmentação de governança de segurança ampliam a superfície de ataque.
O que observar daqui para frente
Três movimentos ditam o curto prazo: reguladores endurecerão requisitos de reporte e resiliência (o Brasil já discute marco legal de cibersegurança para infraestrutura crítica); seguradoras de risco cibernético restringirão coberturas e exigirão controles avançados como condição de apólice; e a adoção de arquiteturas Zero Trust, monitoramento contínuo com IA defensiva e planos de resposta testados em simulações realistas deixará de ser diferencial competitivo para virar requisito de sobrevivência.
Empresas que tratarem segurança como centro de custo, e não como ativo estratégico, serão as próximas manchetes. A pergunta não é se virão — é quando e quão preparada a organização estará para absorver o impacto sem parar.