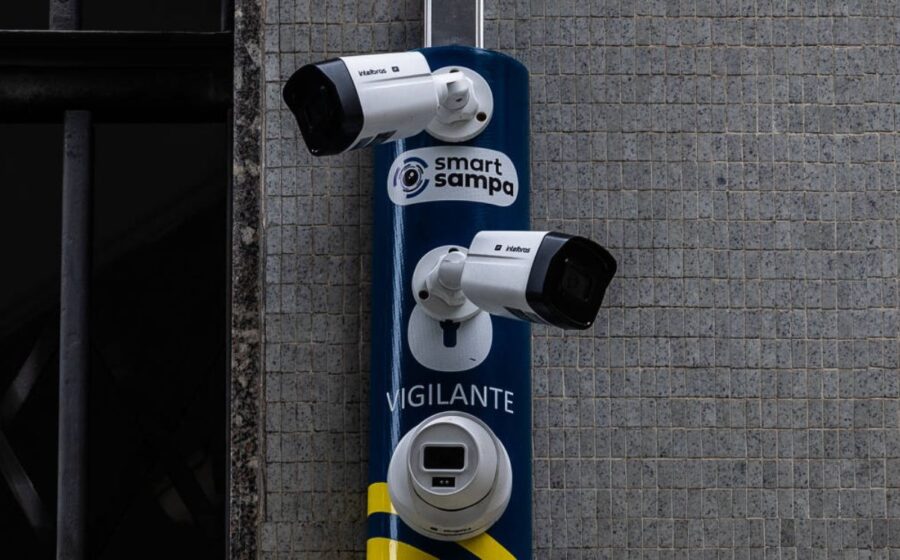
Uma segunda falha crítica em menos de 30 dias expôs 17 mil câmeras de parceiros privados do Smart Sampa na internet, sem necessidade de senha. Pela brecha, era possível assistir ao vivo à rotina de autoridades como o ministro Alexandre de Moraes e ex-presidentes da República. O episódio reacende o debate sobre a solidez tecnológica por trás de um contrato de R$ 588 milhões.
O que aconteceu desta vez
A vulnerabilidade estava na infraestrutura da Monuv, provedora de nuvem para as câmeras conveniadas. Diferente do vazamento de outubro — que expôs 58 mil equipamentos públicos —, esta brecha originou-se no código-fonte de um site ligado à Sentinelx, operadora da plataforma. Arquivos públicos revelavam endereços de API que permitiam listar empresas credenciadas, baixar documentos e abrir streams de vídeo direto no navegador.
O acesso durou cinco dias. A reportagem confirmou a visualização de residências de altas autoridades, sedes de clubes de elite paulistana e comércios diversos. Os links caíram em 30 de outubro, um dia após questionamentos formais enviados à Prefeitura, à Sentinelx e à Monuv.
Impacto direto para quem gere risco e contratos
Para gestores de segurança da informação e compliance, o caso acende três alertas vermelhos simultâneos:
- LGPD na veia: Dados cadastrais e documentos de empresas parceiras vazaram, configurando incidente de segurança com potencial de sanções milionárias.
- Risco de cadeia de suprimentos: A Prefeitura alega que a segurança das câmeras privadas é responsabilidade de cada parceiro. Na prática, a integração única cria um ponto único de falha sistêmico.
- Exposição de ativos sensíveis: A facilidade para geolocalizar e monitorar alvos de alto valor (autoridades, infraestrutura crítica) transforma a falha em questão de segurança nacional.
A arquitetura do “queijo suíço”
Especialistas em cibersegurança classificaram a plataforma como um “queijo suíço”. A falha técnica central é um IDOR (Insecure Direct Object Reference): bastava alterar um identificador numérico na URL para acessar dados de outro cliente, sem checagem de permissão.
O pesquisador Davi Mikael Cezar (Penegui) aponta que a concentração de subdomínios de múltiplas cidades (Guarulhos, Campinas, Joinville, Goiânia, Mairiporã, Catanduva) sob a mesma estrutura da Sentinelx amplia o raio de explosão. “Se o domínio principal cai, todas as câmeras vão junto”, resume.
Expansão nacional sob suspeita
A Sentinelx usa o Smart Sampa como vitrine para vender o modelo a outros municípios. A Folha de S.Paulo já documentou que falhas permitiam acessar câmeras de Campo Grande (MS) usando credenciais de São Paulo. A promessa de “cidade inteligente” carrega, agora, um passivo técnico evidenciado por:
- 15 credenciais vazadas em bases de infostealers (malwares que roubam senhas de navegador) entre 2024 e 2026.
- Criação da Sentinelx um mês após a assinatura do contrato original, em 2023.
- Entrada no consórcio via aditivo em dezembro de 2025, substituindo a Camerite, com sócio em comum com a CLD (outra integrante do consórcio).
Os números que importam
| Indicador | Valor |
|---|---|
| Câmeras parceiras expostas agora | 17.000 |
| Câmeras públicas expostas em outubro | 58.000 |
| Valor mensal do contrato | R$ 9,8 milhões |
| Valor total (5 anos) | R$ 588 milhões |
| Credenciais vazadas em logs públicos | 15 (2024-2026) |
Versões oficiais e buracos na narrativa
A Secretaria Municipal de Segurança Urbana nega que a lista estivesse pública. Afirma que o arquivo era uma planilha interna de análise da PRODAM (empresa de TI da Prefeitura), iniciada em 20 de outubro a pedido do prefeito, e que foi “enviada ilegalmente” à imprensa. A gestão reforça que as 20 mil câmeras próprias não constam no vazamento.
A Monuv declara seguir boas práticas e que o controle de acesso cabe ao Smart Sampa. A Sentinelx não se manifestou. Nenhuma das partes explicou por que a brecha de IDOR existia no código-fonte acessível publicamente nem por que credenciais ativas circulam em fóruns de vazamento há dois anos.
O que observar daqui para frente
O fechamento dos links resolve o sintoma, não a causa. Para investidores e tomadores de decisão, os gatilhos de monitoramento nos próximos 30 dias são:
- Resultado da auditoria independente contratada pelo consórcio — e se ela será tornada pública.
- Posicionamento da ANPD (Autoridade Nacional de Proteção de Dados) sobre o vazamento de dados de parceiros.
- Reação dos municípios clientes da Sentinelx: haverá suspensão de contratos ou exigência de penetration testing urgente?
- Investigação sobre a origem do vazamento da planilha interna: falha de processo ou ameaça interna?
Enquanto a resposta não vem, a lição para o mercado é clara: em contratos de vigilância em nuvem, a arquitetura de identidade e a segregação de ambientes valem mais que o menor lance.