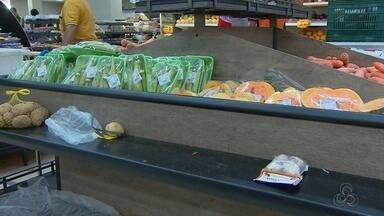
Uma onda coordenada de invasões digitais derrubou a refrigeração de redes varejistas em sete nações europeias nesta segunda-feira (02/11), forçando o descarte em massa de perecíveis e expondo a fragilidade da cadeia de abastecimento. O alvo não foram caixas ou dados de clientes, mas a temperatura de geladeiras e freezers controlados remotamente. A pergunta que fica: quem ganha transformando comida em lixo?
O ataque atingiu simultaneamente Suécia, Irlanda, Holanda, Estônia, Finlândia, Bélgica e Luxemburgo. Na Bélgica, o Carrefour confirmou 15 lojas afetadas; a Ahold Delhaize e o Grupo Colruyt relataram falhas sistêmicas. Na Suécia, a rede ICA teve um freezer elevado a 50°C. O padrão é idêntico ao registrado na França em outubro, quando mais de 500 estabelecimentos sofreram manipulação térmica remota.
O vetor invisível: tecnologia Danfoss no centro do alvo
Investigações preliminares apontam para uma vulnerabilidade explorada em sistemas de controle de temperatura da dinamarquesa Danfoss, fornecedora presente tanto nos incidentes franceses quanto nos atuais. A empresa reconheceu a falha e corre para distribuir patches de segurança aos clientes. Para o varejo, o recado é claro: a superfície de ataque expandiu-se muito além do firewall corporativo.
- Dispositivos IoT industriais (controladores de refrigeração, HVAC, portarias) operam expostos à internet.
- Gestão unificada permite que um único painel comande centenas de lojas — e um único ponto de falha derrube todas.
- Ausência de segmentação de rede facilita o movimento lateral do invasor até o controlador térmico.
Tom Hegel, pesquisador da SentinelOne, resume: “Redes supermercadistas operam enormes parques de controladores expostos. Um adolescente e um serviço de inteligência parecem idênticos do lado de fora”.
Sabotagem, extorsão ou geopolítica? O enigma da autoria
Nenhum grupo reivindicou a ação. A ausência de pedido de resgate afasta o modelo tradicional de ransomware e reforça teses de sabotagem estratégica. Desde a invasão da Ucrânia em 2022, agências europeias alertam para “ameaças híbridas” contra infraestrutura crítica. Katrien Eggers, do Centro de Cibersegurança da Bélgica, admite: “Talvez nunca saibamos a autoria. A IA permite explorar falhas com precisão cirúrgica, especialmente atores sofisticados”.
O comissário europeu da Agricultura, Christophe Hansen, foi direto: “Tentativa deliberada de interromper o abastecimento e minar a confiança do consumidor”. Luc De Laet, dono de rede de açougues belga forçado a jogar fora estoque a 18°C, resume o prejuízo humano: “É revoltante. Acordem, há algo acontecendo”.
Por que o varejo virou alvo preferencial
A transformação digital do ponto de venda criou uma “internet das coisas industrial” frágil. Geladeiras, câmeras, alarmes, fechaduras e termostatos compartilham a mesma rede de gestão predial. Diferente de usinas nucleares ou redes bancárias — blindadas por regulação pesada e monitoramento 24/7 —, o varejo opera com orçamento de TI enxuto, equipes reduzidas e ciclos de atualização lentos.
O caso francês de outubro provou que o vetor é replicável. Se a correção da Danfoss não for aplicada em escala global antes da próxima varredura automatizada, novos alvos surgirão em dias, não meses.
O que observar daqui para frente
Três movimentos práticos separam quem apenas reage de quem antecipa:
- Inventário de ativos IoT: mapear cada controlador exposto, firmware e credencial padrão ainda ativa.
- Segmentação de rede real: isolar sistemas de refrigeração/HVAC da rede corporativa e de pagamentos.
- Plano de resposta térmica: procedimento documentado para intervenção manual em freezers caso o painel central seja sequestrado.
A próxima onda não avisará. Quem trata refrigeração como “apenas equipamento” e não como ativo de TI crítico continuará medindo prejuízo em toneladas de comida podre — e em confiança do consumidor que não volta.