Um ciberataque coordenado derrubou os sistemas de refrigeração de centenas de supermercados na França nesta segunda-feira (12), forçando o descarte massivo de alimentos perecíveis. A ação expôs uma falha crítica em equipamentos obsoletos que ainda operam conectados à rede. O mais alarmante: a vulnerabilidade explorada era conhecida e evitável.
A extensão do estrago nas grandes redes
O golpe atingiu em cheio o varejo alimentar francês. As redes Intermarché e Netto contabilizaram pelo menos 300 unidades comprometidas. A Coopérative U registrou impactos em mais de 100 lojas, enquanto diversas unidades do E. Leclerc também relataram falhas nos sistemas de frio.
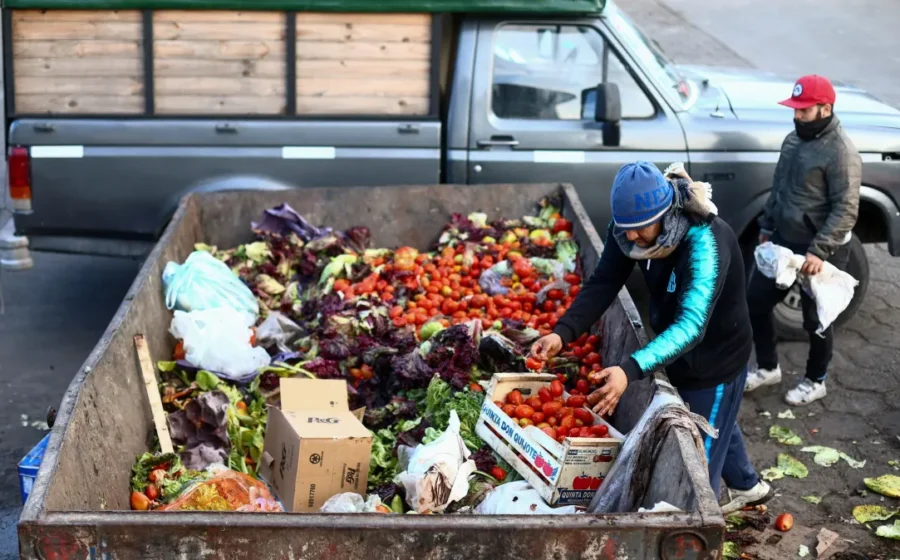
Em questão de horas, produtos frescos e congelados tornaram-se impróprios para consumo. O prejuízo logístico e financeiro ainda é incalculável, mas a imagem de containers de lixo lotados com comida estragada circulou rapidamente, gerando comoção pública.
Como o ataque foi executado remotamente
Segundo investigações preliminares, os invasores acessaram os painéis de controle das câmaras frigoríficas e acionaram o descongelamento forçado. Não houve invasão física: o comando partiu de servidores remotos, explorando a conectividade que permite o monitoramento de temperatura à distância.
Essa capacidade de gestão remota, vendida como eficiência operacional, virou a porta de entrada. Ao alterar os parâmetros de temperatura, os criminosos transformaram ativos de conservação em passivos de contaminação em minutos.
O elo fraco: equipamentos legados sem atualização
A fabricante dinamarquesa Danfoss, fornecedora dos controladores afetados, confirmou que a maioria dos equipamentos pertence a linhas antigas, já fora do ciclo de suporte. Sem patches de segurança há anos, esses dispositivos operavam “nu” na internet industrial.
- Sistemas legados sem criptografia de fábrica.
- Portas de gerenciamento expostas indevidamente.
- Falta de segmentação de rede (IT x OT) nas lojas.
Para Dominique Schelcher, CEO da Coopérative U, o episódio é “sem precedentes” e atinge um bem essencial: a segurança alimentar da população.
Autoridades caçam responsáveis e avaliam riscos globais
O Ministério Público de Paris abriu inquérito para rastrear a autoria e mensurar a relação entre o ataque digital e focos de incêndio registrados em algumas unidades. A agência francesa de cibersegurança (ANSSI) já isolou a falha no software da Danfoss e notificou a fabricante.
A investigação não para nas fronteiras. Como os mesmos equipamentos operam em outras nações europeias, há força-tarefa coordenada com parceiros do bloco para varrer redes em busca de backdoors semelhantes. O comissário europeu para Agricultura, Christophe Hansen, alertou que a soberania alimentar passa, agora, pela ciber-resiliência.
O que isso ensina sobre a cadeia de abastecimento
Especialistas como Antoine Hautin, da consultoria Almond, resumem o caso: a convergência entre tecnologia operacional (OT) e tecnologia da informação (TI) criou uma superfície de ataque que o varejo ignorou por décadas. Geladeiras viraram endpoints.
Daqui para frente, três movimentos tornam-se obrigatórios para quem gere ativos críticos:
- Inventário rigoroso de todos os dispositivos conectados, incluindo os “invisíveis” (sensores, controladores, HVAC).
- Política de fim de vida (EOL) obrigatória: equipamento sem update do fabricante deve ser isolado ou substituído.
- Testes de intrusão contínuos em ambientes de produção, não apenas em laboratório.
O ataque na França não foi um “cisne negro”. Foi a conta chegando por uma dívida técnica antiga. Quem opera infraestrutura essencial — seja em supermercados, hospitais ou logística — tem agora um estudo de caso real e doloroso para justificar o investimento em segurança de tecnologia operacional. O próximo alvo pode não ser apenas o lucro, mas o prato na mesa do consumidor.