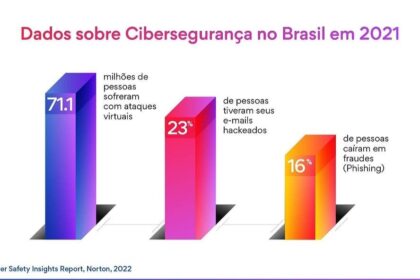
Em poucos dias, o Porto de Santos parou, a Caixa vazou dados sensíveis, o Tesouro Nacional e a Petrobras sofreram tentativas de invasão, o Gov.br virou alvo e o Judiciário travou por causa de uma pane na Microsoft. A inocência em cibersegurança acabou — e o problema não está lá fora, está aqui, agora.
Enquanto a imprensa focava na paralisação aérea nos EUA, a infraestrutura crítica brasileira era testada ao limite. O resultado expõe uma realidade que gestores e investidores não podem mais ignorar.
O caso Santos: uma semana no escuro
No dia 6 de novembro, os sistemas do maior porto da América Latina caíram. Sete dias depois, a operação ainda seguia em modo degradado. Navios e acessos terrestres foram forçados a procedimentos manuais, gerando filas, custos logísticos e — segundo relatos de mercado — pedidos de resgate. A suspeita é de que o vetor inicial tenha partido do exterior.
Não foi um incidente isolado. Foi o sintoma de uma superfície de ataque que cresceu mais rápido que a capacidade de defesa.
IA barateou o crime — e multiplicou alvos
A inteligência artificial não apenas acelerou a descoberta de vulnerabilidades: ela automatizou a exploração em escala. Em novembro, um único ataque potencializado por IA atingiu ao menos 40 instituições financeiras e órgãos públicos no Brasil, segundo mapeamento da ZenoX, empresa nacional de cibersegurança.
- Descoberta de falhas: antes semanas, agora horas
- Custo por ataque: caiu drasticamente com automação
- Volume: crescimento exponencial de tentativas simultâneas
O “novo normal” chegou antes que o país estivesse pronto.
O vazio legal que expõe o setor público e privado
Brasil não possui lei específica de cibersegurança. Alemanha, Canadá, Chile, China, Gana, Japão, Senegal e Vietnã já têm. Por aqui, tramitam anteprojetos e um projeto de lei — todos redigidos antes da explosão da IA generativa. Estão obsoletos no nascimento.
Enquanto isso, o Reino Unido aprovou em primeira votação a Cyber Security and Resilience Bill. A palavra-chave é “resiliência”: não depender de fornecedor único, ter plano B, C e D. França e Alemanha já migram serviços críticos para código aberto e assumem o controle operacional de seus sistemas.
Dependência única virou risco sistêmico
A legislação inglesa propõe regime severo para empresas que geram dependência em setores críticos. Se um fornecedor sustenta órgãos públicos ou infraestrutura essencial, ele passa a ter obrigações de continuidade e multas pesadas por falhas. No Brasil, a concentração em poucos provedores — nacionais e estrangeiros — cria pontos únicos de falha que um único erro ou ataque derruba.
O Cert-Br faz trabalho reconhecido, mas é insuficiente diante da escala. Quênia (KE-Cirt) e Japão (Yata-Shield) conseguem articular governo, setor privado e sociedade com mais efetividade.
O que observar daqui para frente
Três movimentos devem ditar a agenda nos próximos trimestres: a tramitação de um marco legal atualizado para IA e cibersegurança, a pressão por contratos de nuvem com cláusulas de resiliência e portabilidade, e a adoção de arquiteturas zero trust em órgãos reguladores e empresas de infraestrutura. Quem antecipar a conformidade e diversificar fornecedores hoje reduz drasticamente a conta amanhã — seja em multas, paralisações ou danos reputacionais.