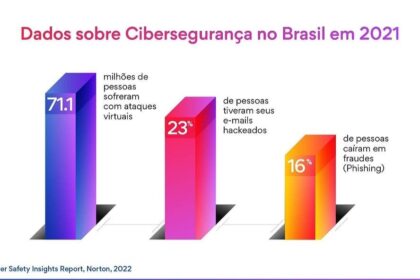
Uma onda de ataques simultâneos derrubou sistemas do Porto de Santos, da Caixa, do Tesouro Nacional, da Petrobras e travou o Judiciário inteiro por causa de uma falha da Microsoft. O recado é direto: a infraestrutura digital do país opera sem rede de segurança.
Enquanto o noticiário internacional focava na pane aérea nos EUA, o Brasil vivia seu próprio apagão cibernético. A diferença? Lá, há legislação e protocolos. Aqui, improvisação.
O retrato do caos no maior porto da América Latina
No dia 6 de novembro, os sistemas do Porto de Santos caíram. Uma semana depois, a operação ainda seguia no modo manual. Navios e caminhões dependiam de planilhas de papel e rádio para coordenar cargas de soja, contêineres e combustíveis.
Há indícios de pedido de resgate e de que a ofensiva partiu do exterior. O prejuízo logístico ainda não foi totalmente contabilizado, mas cada dia de lentidão no porto repercute na balança comercial e no custo do frete interno.
IA barateou o crime — e multiplicou alvos
A inteligência artificial não serve só para defender. Ela automatiza a busca por falhas, escreve códigos maliciosos e escala ataques que antes exigiriam equipes especializadas.
Em novembro, a empresa brasileira ZenoX mapeou uma ofensiva impulsionada por IA que atingiu pelo menos 40 instituições financeiras e órgãos públicos no país. O vetor foi único; as vítimas, diversas. É a industrialização do ransomware.
- Descoberta de vulnerabilidades: de semanas para horas
- Custo de execução de ataque: queda superior a 90% nos últimos dois anos
- Superfície de alvo: qualquer sistema exposto sem gestão contínua de patches
O vazio legal que expõe o setor público e privado
Alemanha, Canadá, Chile, China, Gana, Japão, Senegal e Vietnã já possuem leis nacionais de cibersegurança. O Brasil tem anteprojetos e um PL em tramitação — todos redigidos antes da explosão da IA generativa.
O texto em discussão no Congresso não prevê obrigações de resiliência operacional, não define responsabilidade de fornecedores críticos e não estabelece multas proporcionais ao risco sistêmico. Em resumo: legislação analógica para ameaça exponencial.
Resiliência não é backup — é independência de fornecedor único
A recém-aprovada Cyber Security and Resilience Bill do Reino Unido coloca a palavra “resiliência” no título por um motivo: centralização é risco sistêmico. Se um único provedor de nuvem, identidade ou comunicação cai, o Estado para.
França e Alemanha já migram serviços estratégicos para código aberto e assumem a operação direta. O modelo britânico vai além: empresas que criam dependência em setores essenciais passam a responder por continuidade de serviço sob pena de multas severas.
O que Kenya e Japão fazem melhor que o Brasil
O KE-CIRT do Quênia e o Yata-Shield do Japão conseguiram articular governo, setor privado e academia em centros nacionais de resposta com autoridade operacional. O CERT.br brasileiro é tecnicamente competente, mas carece de mandato legal, orçamento e poder de coordenação transversal.
Sem uma autoridade única com dentes, cada ministério, estatal e regulador age — ou não age — por conta própria.
O que observar daqui para frente
Três movimentos definem se o país vira a chave ou segue refém:
- Tramitação de PL com cláusulas de resiliência, cadeia de suprimentos e sanções efetivas
- Criação de autoridade nacional com poder de veto em contratos de TI críticos
- Programa obrigatório de testes de invasão e plano de continuidade para estatais e infraestrutura sensível
Enquanto o arcabouço não vem, a conta cai no colo de quem opera: CISOs, CIOs e conselhos de administração. A pergunta que fica não é “se” haverá próximo ataque, mas “qual sistema crítico vai parar amanhã” — e se a sua organização tem, de fato, um plano B testado nas últimas 72 horas.