Uma onda de ataques simultâneos derrubou sistemas vitais do país em poucos dias — e a inteligência artificial tornou tudo mais rápido, barato e letal. O que aconteceu no Porto de Santos foi apenas a ponta do iceberg.
Enquanto a mídia focava na paralisação aérea nos Estados Unidos, infraestruturas críticas brasileiras sangravam em silêncio: Caixa Econômica, Tesouro Nacional, Petrobras, Gov.br e todo o Poder Judiciário. A coincidência não é acidental; é sintoma de uma vulnerabilidade sistêmica que o Brasil ignora há anos.
O caso Santos: uma semana no escuro
No dia 6 de novembro, os sistemas do maior porto da América Latina caíram. Sete dias depois, a operação ainda seguia em modo degradado. Navios e caminhões foram forçados a processos manuais, gerando filas, custos logísticos explosivos e — segundo relatos de mercado — pedidos de resgate por parte dos invasores. A origem do ataque aponta para fora do país, mas a fragilidade é inteiramente nossa.
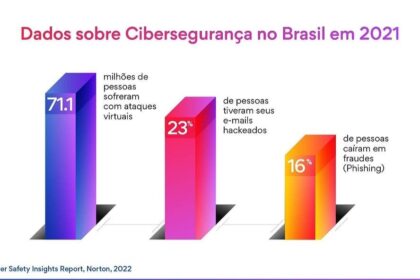
Não foi um evento isolado. Em novembro, uma ofensiva automatizada por IA atingiu pelo menos 40 instituições financeiras e órgãos públicos, segundo mapeamento da ZenoX, empresa brasileira de cibersegurança. A tecnologia reduziu o custo de descobrir falhas e executar exploits em escala industrial.
Por que a lei brasileira não acompanhou a IA
O Brasil não possui uma legislação específica de cibersegurança. Alemanha, Canadá, Chile, China, Gana, Japão, Senegal e Vietnã já aprovaram seus marcos legais. Por aqui, tramitam anteprojetos e um projeto de lei — todos redigidos antes da explosão da IA generativa. São textos incompletos, ineficazes ou obsoletos no dia em que forem votados.
Enquanto isso, o Reino Unido avança com a “Lei de Cibersegurança e Resiliência”, recém-aprovada em primeira votação. A palavra-chave não é por acaso: resiliência.
Resiliência significa não ter “ponto único de falha”
Cibersegurança moderna não é apenas firewalls e antivírus. É arquitetura. Significa:
- Não depender de um único fornecedor de nuvem, sistema operacional ou identidade digital.
- Ter plano B, C e D operacionais — testados, não apenas documentados.
- Migrar serviços críticos para código aberto auditável, como fazem França e Alemanha.
A lei britânica vai além: impõe regime severo de continuidade e multas pesadas para empresas que criam dependência em setores essenciais. Se você fornece infraestrutura para o Estado ou para a economia crítica, passa a ter obrigações proporcionais ao risco que gera.
O que o Quênia e o Japão fazem melhor que nós
O KE-Cirt (Quênia) e o Yata-Shield (Japão) conseguiram articular governo, setor privado e sociedade civil em ecossistemas de resposta coordenada. O Brasil tem o Cert-Br — tecnicamente competente, mas insuficiente diante da escala da ameaça atual. Falta governança nacional, mandato legal e orçamento à altura.
O setor público, onde a maioria dos sistemas roda em arquiteturas legadas e contratos de longo prazo com poucos fornecedores, é o alvo mais exposto. E não há plano de contingência realista para uma paralisação prolongada do Gov.br, por exemplo.
O que observar daqui para frente
Três movimentos definirão se o Brasil sai da inércia ou vira alvo preferencial:
- Tramitação legislativa: se o projeto de cibersegurança for votado sem atualização para IA, nascerá morto.
- Migração de fornecedores: órgãos públicos anunciando pilotos com software livre ou multicloud sinalizam maturidade.
- Orçamento dedicado: a LOA 2025 reservar verba carimbada para resiliência cibernética — não apenas “TI”.
Para empresários e investidores, a lição prática é imediata: audite sua cadeia de dependência digital hoje. Se um único provedor cair — nuvem, ERP, identidade, logística —, sua operação para? Se a resposta for “sim”, o próximo ataque não será notícia. Será seu prejuízo.