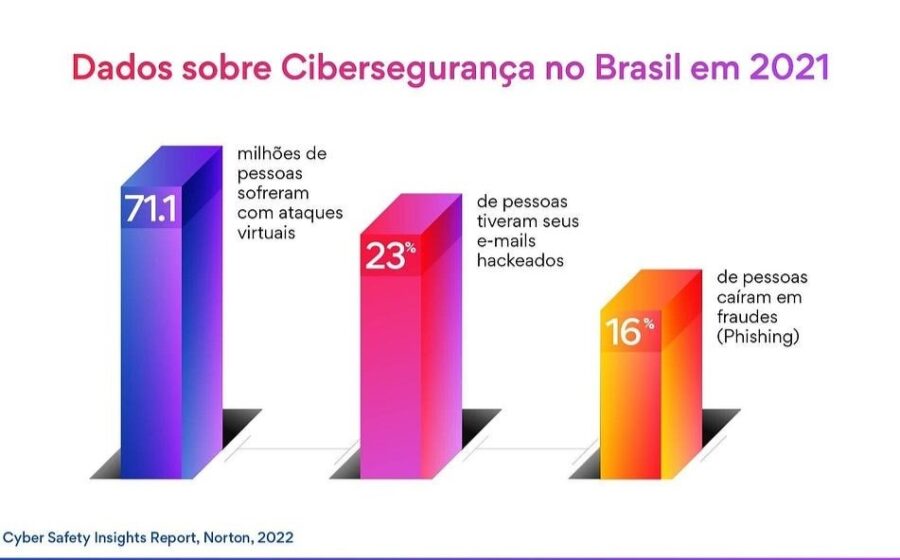
Uma onda de ataques simultâneos derrubou sistemas do Porto de Santos, da Caixa, do Tesouro Nacional, da Petrobras e do Gov.br em poucos dias. O Judiciário parou por causa de uma pane na Microsoft. A mensagem é clara: a inocência brasileira em cibersegurança acabou — e o prejuízo já está batendo na porta de empresas e investidores.
Enquanto a imprensa focava na paralisação aérea nos EUA, o Brasil vivia seu próprio “dia D” digital. A diferença? Lá, a resposta foi imediata. Aqui, o Porto de Santos ficou uma semana operando no manual, com navios parados na baía e relatos de pedidos de resgate.
O porto que parou no manual
No dia 6 de novembro, os sistemas do maior porto da América Latina caíram. Sete dias depois, a operação ainda era reduzida. Caminhões e navios precisaram seguir procedimentos analógicos — papel, caneta, rádio. O prejuízo logístico ainda não foi divulgado, mas a cadeia de suprimentos sentiu o impacto imediato.
Há indícios de que o ataque tenha origem externa. O mais preocupante não é a autoria, mas a facilidade: uma infraestrutura crítica, sem plano B operacional, exposta a um único ponto de falha.
IA barateou o crime — e multiplicou alvos
Um levantamento da ZenoX, empresa brasileira de cibersegurança, mapeou ao menos 40 instituições financeiras e órgãos públicos atingidos por um único ataque automatizado com inteligência artificial em novembro. A IA reduziu o custo e o tempo de descoberta de vulnerabilidades. O que antes exigia semanas de reconhecimento agora leva horas.
Resultado: o volume de tentativas explodiu. Pequenas e médias empresas, antes “invisíveis” para hackers, entraram no radar. O custo médio de um vazamento no Brasil supera R$ 6 milhões, segundo o último relatório da IBM — e a tendência é de alta.
O vácuo legal que expõe o país
Alemanha, Canadá, Chile, China, Gana, Japão, Senegal, Vietnã. Todos têm lei específica de cibersegurança. O Brasil tem anteprojetos e um PL em tramitação — todos redigidos antes da explosão da IA generativa. Estão obsoletos antes de virar lei.
O Reino Unido aprovou em primeira votação a “Cyber Security and Resilience Bill”. A palavra-chave é resiliência: não basta proteger, é preciso garantir operação contínua mesmo sob ataque.
Dependência única é risco sistêmico
A legislação inglesa mira fornecedores que criam dependência crítica. Se uma empresa sustenta serviços públicos ou setores essenciais, ela assume obrigações severas de continuidade — com multas pesadas para falhas.
França e Alemanha já migraram serviços estratégicos para código aberto, assumindo o controle da operação. O Brasil faz o contrário: concentra cada vez mais sistemas em poucos provedores globais.
- Porto de Santos: 7 dias em operação manual
- ZenoX: 40+ alvos em ataque único com IA
- IBM: R$ 6,2 milhões custo médio de vazamento
- Países com lei específica: 8 citados + UK em aprovação
O que o Quênia e o Japão fazem melhor
O KE-CIRT (Quênia) e o Yata-Shield (Japão) articulam governo, setor privado e sociedade civil em tempo real. O Brasil tem o CERT.br — referência técnica —, mas ele atua sozinho, sem respaldo legal para coordenar resposta nacional obrigatória.
Sem lei, não há dever de notificação, nem padronização de resposta, nem consequência para quem negligencia proteção. O setor público, alvo preferencial, segue exposto.
O que observar daqui para frente
Três sinais indicam se o cenário muda: tramitação acelerada de um PL com resiliência e obrigações para fornecedores críticos; criação de autoridade nacional com poder de sanção e coordenação; e migração de sistemas públicos para arquiteturas com redundância real — não apenas backup, mas operação paralela testada. Enquanto isso não acontece, cada dia sem lei é um dia de vantagem para quem ataca.