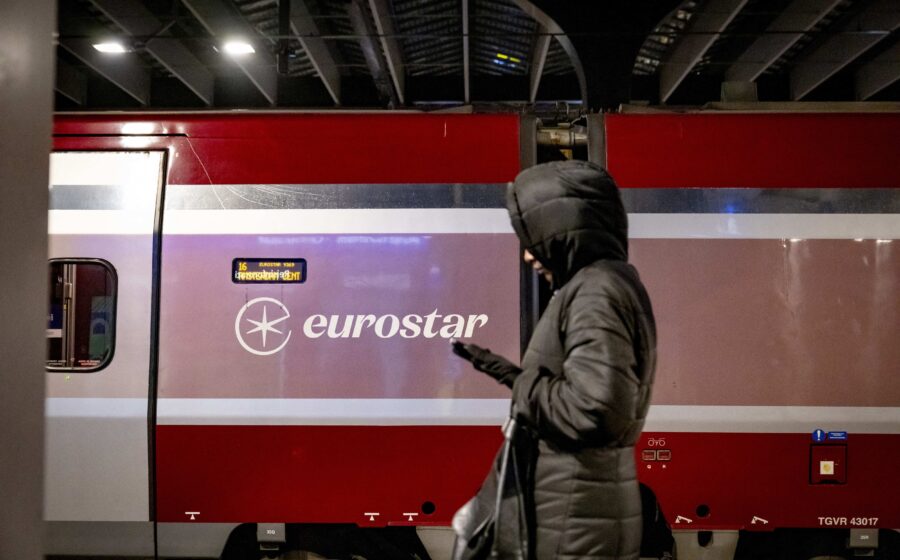
Um alerta de bomba fechou a estação de Calais-Frethun nesta quinta-feira (12), travando a ligação ferroviária direta entre Londres e Paris. A Eurostar confirmou que trens estão impedidos de circular pelo terminal, gerando atrasos cascata para passageiros e cargas. Mas o incidente isolado esconde um padrão muito mais amplo e perigoso.
Autoridades francesas pediram evacuação imediata e isolamento da área enquanto investigam a ameaça. A interrupção atinge não só turistas, mas a logística de alta velocidade que conecta os dois maiores centros financeiros da Europa. A pergunta que fica: até onde vai essa instabilidade?
O impacto direto na mobilidade e nos negócios
A suspensão do tráfego no túnel da Mancha cria um gargalo imediato. Executivos com reuniões em Londres ou Paris enfrentam remarcações de última hora, e o transporte de mercadorias de alto valor — que depende da pontualidade do trem de alta velocidade — sofre prejuízos difíceis de mensurar em tempo real.
Diferente de uma greve programada, a natureza súbita de um alerta de segurança impede planos de contingência eficazes. Operadores logísticos relatam que a incerteza sobre a duração do bloqueio é o fator mais danoso para a cadeia de suprimentos just-in-time.
Não é um caso isolado: a cronologia do medo
O episódio em Calais é a peça mais recente de um quebra-cabeça que vem se montando há semanas. A Europa vive uma escalada de ameaças falsas e ciberataques coordenados que visam a infraestrutura crítica e a ordem pública. Veja a sequência:
- 12 de outubro: Hackers elevam temperatura de refrigeradores em supermercados franceses a 50ºC, causando incêndios e perdas massivas.
- 2 de novembro: Mesmo modus operandi atinge redes de varejo na Suécia, Irlanda, Holanda, Estônia, Finlândia, Bélgica e Luxemburgo.
- 6 de novembro: Redações na Irlanda e Bulgária, além de sedes de TV no Reino Unido, recebem e-mails de ameaça de bomba assinados por “Mikhail Andropov”.
- 9 de novembro: Centenas de escolas na Itália, Escócia e Irlanda do Norte evacuadas após e-mails idênticos; era um trote em massa.
- Esta semana: Setor aéreo alvejado por falsos alertas de bomba a bordo em diversos países.
A sombra da “agressão híbrida”
Governantes europeus deixaram de tratar esses eventos como vandalismo isolado. O vocabulário mudou para “agressão híbrida” e “campanha coordenada”. O ministro das Relações Exteriores da França, Jean-Noël Barrot, apontou a Guarda Revolucionária do Irã como responsável pelos ataques cibernéticos ao varejo alimentar.
Já a primeira-ministra da Itália, Giorgia Meloni, atribuiu o vazamento de dados do chanceler Antonio Tajani na dark web a hackers pró-Rússia. A convergência de alvos — alimentos, transporte, educação, imprensa — sugere uma estratégia de desgaste psicológico e teste de vulnerabilidades sistêmicas.
O que observar daqui para frente
A normalização em Calais deve ocorrer nas próximas horas, mas o rastro de insegurança permanece. Para tomadores de decisão, três vetores merecem monitoramento contínuo: a resiliência cibernética das redes logísticas multimodais, a prontidão de protocolos de evacuação em hubs transfronteiriços e a escalada retórica entre capitais europeias e atores estatais hostis.
Em um cenário onde um e-mail falso pode paralisar um corredor logístico bilionário, a gestão de risco deixa de ser departamental e vira questão de sobrevivência estratégica. A próxima ameaça pode não ter bomba — mas o estrago operacional será real.