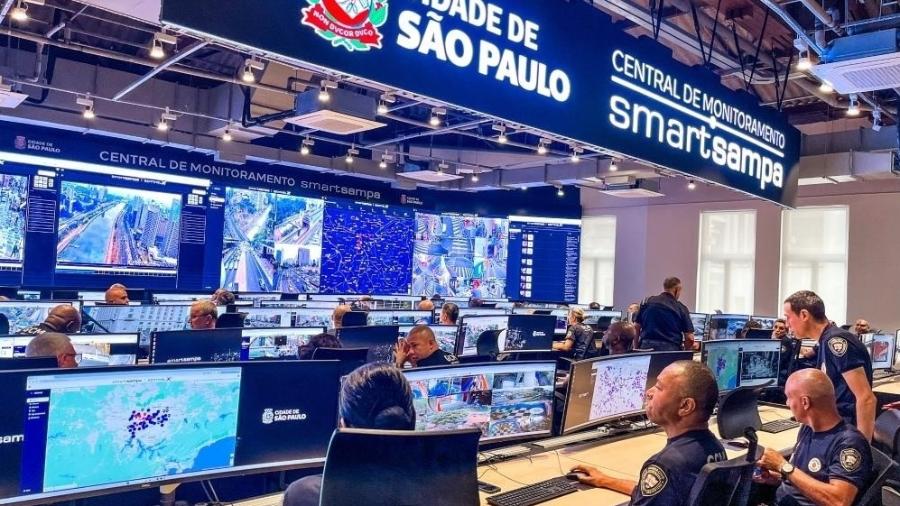
Um ofício interno da Prefeitura de São Paulo contradiz a versão do prefeito Ricardo Nunes sobre o episódio envolvendo um repositório suspeito no sistema Smart Sampa. O documento revela que a equipe técnica identificou a anomalia e iniciou procedimentos de contenção dias antes de a gestão pública classificar o caso como uma “isca” plantada propositalmente.
A discrepância levanta dúvidas sobre a transparência na gestão de dados sensíveis de milhões de paulistanos. O que mais o ofício omite?
O que diz o documento oficial
Segundo o ofício, datado de 18 de outubro, o operador do sistema localizou o repositório suspeito e deu início imediato à verificação técnica e às medidas de contenção. A descrição técnica não menciona armadilha, isca ou ação intencional de terceiros — termos que surgiram apenas na narrativa pública posterior.
O texto burocrático trata o incidente como uma falha de segurança a ser investigada, não como um teste controlado. A diferença de classificação não é apenas semântica: muda a responsabilidade, os prazos de resposta e as obrigações legais de notificação.
Cronologia que não fecha
A linha do tempo expõe o desencontro:
- 16 de outubro: Reportagem envia detalhes do repositório à assessoria de imprensa da Prefeitura.
- 18 de outubro: Ofício interno confirma identificação e início de contenção técnica.
- Dias depois: Gestão pública classifica o repositório como “isca” plantada para testar o sistema.
Se era uma isca planejada, por que a equipe técnica tratou como incidente real dois dias após o alerta externo? A resposta pode estar na cadeia de comando entre a área operacional e a comunicação política.
Impacto direto para quem usa a cidade
O Smart Sampa concentra imagens de mais de 20 mil câmeras, dados de trânsito, reconhecimento facial e integração com forças de segurança. Uma falha real expõe:
- Vazamento de biometria facial de cidadãos comuns.
- Possível manipulação de alertas de segurança pública.
- Quebra de conformidade com a LGPD (Lei Geral de Proteção de Dados).
Se foi apenas um teste, a falta de aviso prévio à autoridade de proteção de dados (ANPD) configura irregularidade. Se foi invasão real, a demora no comunicado oficial agrava o risco.
O que a gestão precisa explicar
Até o momento, três perguntas seguem sem resposta clara:
- Quem autorizou a criação de um repositório “isca” em ambiente de produção?
- Por que o ofício técnico não cita o caráter simulado da ameaça?
- Houve notificação à ANPD dentro do prazo de 48 horas exigido por lei?
A Controladoria-Geral do Município abriu apuração interna. O Ministério Público de São Paulo também monitora o caso.
O que observar nas próximas semanas
Três movimentos definirão o desdobramento: a conclusão do inquérito administrativo, eventual representação do MP por improbidade administrativa e a posição da ANPD sobre eventual vazamento de dados biométricos. Empresas que prestam serviço ao Smart Sampa devem revisar contratos e cláusulas de responsabilidade por incidentes.
Para o cidadão, o sinal de alerta está aceso: a maior plataforma de vigilância urbana do país pode ter tratado uma falha real como exercício de relações públicas. A conferir.