Um funcionário da TIM foi preso nesta quarta-feira (4) em Jacarepaguá, no Rio, suspeito de operar um esquema de SIM swap que comprometia linhas telefônicas para facilitar golpes financeiros. A investigação revela que cerca de 120 números foram alvos do esquema, permitindo que criminosos interceptassem códigos de autenticação e invadissem contas bancárias. Mas o que chama atenção é a sofisticação da rede — e o que mais a polícia descobriu nos bastidores.
Como o golpe funcionava na prática
Wilian Aliano, o funcionário detido, teria usado credenciais de acesso aos sistemas da operadora para realizar trocas de chip não autorizadas. Com o controle da linha da vítima, os golpistas recebiam tokens de verificação por SMS e redefiniam senhas de e-mail e aplicativos bancários.
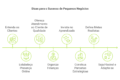
O caso veio à tona após a invasão da conta corporativa de um servidor de um banco público de fomento no Rio Grande do Sul, em dezembro do ano passado. A delegada Isadora Galian, à frente da Operação Chave Mestra, detalhou a cadeia de acesso:
- Invasão do e-mail funcional da vítima
- Controle do segundo fator de autenticação (o celular)
- Acesso a sistemas internos do banco com privilégios elevados
- Tentativa de saques — bloqueada a tempo
Rede interestadual e cinco prisões até agora
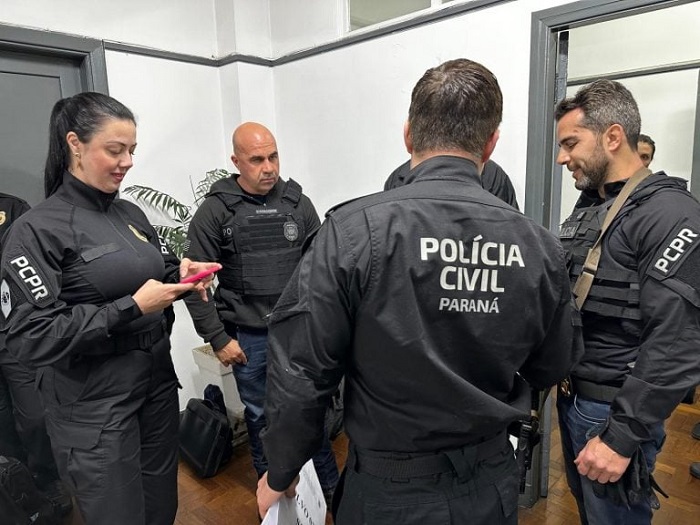
A operação da Polícia Civil gaúcha cumpriu mandados também em Goiás, Paraná e Distrito Federal. Até a publicação desta reportagem, cinco pessoas haviam sido presas. No Rio, além de Wilian, a irmã Yasmin Aliano também foi detida. Ambos foram levados à sede da Polícia Civil no Centro.
Segundo os investigadores, Wilian repassava as linhas comprometidas a criminosos de outros estados, configurando uma estrutura de organização criminosa com divisão de tarefas clara. As penas somadas podem ultrapassar 20 anos de prisão, incluindo invasão de dispositivo informático e lavagem de dinheiro.
O detalhe que foge do script: manipulação de mandados
Um novo inquérito foi aberto para apurar um esquema paralelo: a quadrilha ofereceria um serviço clandestino para dificultar a localização de mandados de prisão no Banco Nacional de Mandados de Prisão (BNMP). A tática não apagava os registros — alterava critérios de busca, como o nome do procurado, para que não aparecessem nas consultas.
Essa ramificação sugere que o grupo tinha alcance além de fraudes bancárias, atuando também na obstrução de Justiça. A polícia investiga como o acesso a esses sistemas era viabilizado.
Posicionamento da operadora e próximos passos
Em nota, a TIM repudiou qualquer prática ilícita, afirmou adotar “padrões rigorosos de ética, integridade e segurança” e colocou-se à disposição das autoridades. A empresa não detalhou quais controles internos falharam nem se outros funcionários estão sob auditoria.
O que observar daqui para frente
O caso expõe a vulnerabilidade do SIM swap quando há acesso interno privilegiado — não apenas engenharia social. Para empresas e profissionais que dependem de autenticação por SMS, o alerta é claro: tokens via aplicativo autenticador ou chaves de hardware (como YubiKey) eliminam o risco de interceptação por troca de chip. Já para o setor de telecom, a pressão por auditorias de acesso e monitoramento de logs anômalos deve aumentar nas próximas semanas.