Uma onda coordenada de invasões digitais derrubou a refrigeração de redes varejistas em sete países europeus nesta segunda-feira (02/11), forçando o descarte massivo de alimentos perecíveis. O padrão idêntico ao ataque sofrido na França semanas atrás sugere uma escalada deliberada contra a cadeia de abastecimento. A pergunta que fica: quem lucra com a sabotagem do frio?
O dia em que os freezers viraram fornos
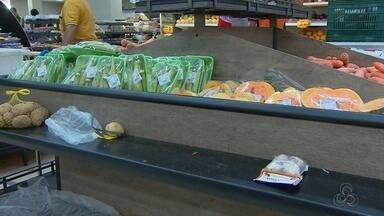
O golpe foi cirúrgico. Hackers acessaram remotamente os painéis de controle de temperatura e elevaram os termostatos para níveis que condenam estoques inteiros. Na Bélgica, 15 lojas do Carrefour e cinco unidades do grupo Colruyt (bandeira Spar) perderam o controle do frio. A rede Ahold Delhaize admitiu prateleiras vazias nas áreas refrigeradas em território belga e em Luxemburgo.
O relato mais chocante veio da Suécia. A varejista ICA registrou um freezer ajustado para 50°C — temperatura suficiente para cozinhar, não conservar. Na cidade belga de Mons, até a Ikea viu freezers de alimentos serem alvo. O fundador da rede de açougues De Laet & Van Haver, Luc De Laet, encontrou geladeiras a 18°C na madrugada: “É revoltante jogar fora tanta comida”, desabafou à Reuters.
Irlanda, Finlândia, Estônia e Holanda completam a lista de nações impactadas. A atacadista Musgrave retirou produtos de 13 lojas SuperValu; a finlandesa Kesko e a estoniana Selver reportaram falhas idênticas. O denominador comum: sistemas de gestão predial expostos.
Por que o varejo virou alvo preferencial?
A resposta está na arquitetura tecnológica moderna. Geladeiras, freezers, câmeras, alarmes e acessos agora compartilham a mesma rede IP. Essa “internet das coisas” industrial criou uma superfície de ataque gigantesca, muitas vezes protegida por senhas padrão ou firmware desatualizado.
Parte dos equipamentos comprometidos utiliza tecnologia da dinamarquesa Danfoss, a mesma presente no ataque francês de outubro que derrubou mais de 500 supermercados. A empresa confirmou estar aplicando correções de segurança emergenciais nos clientes afetados.
Tom Hegel, pesquisador da SentinelOne, resume a vulnerabilidade do setor:
- Parques imensos: Centenas de controladores por rede varejista.
- Gestão remota: Painéis acessíveis via web para manutenção.
- Rastro zero: “Um adolescente e um serviço de inteligência parecem iguais nos logs”, alerta Hegel.
Sabotagem, espionagem ou extorsão? O enigma da motivação
Até o momento, nenhum grupo reivindicou a autoria. Nenhum resgate foi pedido. A ausência de exigência financeira afasta o ransomware clássico e aponta para dois cenários: sabotagem política ou teste de capacidades.
O contexto geopolítico pesa. Desde a invasão da Ucrânia em 2022, alertas sobre “guerra híbrida” russa se multiplicam na Europa. O ministro do Interior alemão, Alexander Dobrindt, classificou recentemente a situação como alvo diário de operações hostis. Moscou nega envolvimento.
Katrien Eggers, do Centro de Cibersegurança da Bélgica, admite: “Não se sabe quem está por trás, e talvez nunca se determine”. Ela destaca um agravante: a inteligência artificial permite explorar falhas em escala e velocidade antes impossíveis, “especialmente por atores sofisticados”.
Christophe Hansen, comissário europeu da Agricultura, foi direto: “É uma tentativa deliberada de interromper nossa cadeia de abastecimento e minar a confiança dos consumidores”. O dono do açougue belga atingido, Luc De Laet, ecoa o alerta: “Acordem, há algo acontecendo”.
O que está em jogo na sua rede (e na sua casa)
O incidente expõe uma fragilidade universal: qualquer dispositivo conectado é uma porta de entrada. No varejo, são controladores de refrigeração. No ambiente doméstico, a lista assusta:
- Câmeras de segurança e campainhas inteligentes.
- Fechaduras e termostatos Wi-Fi.
- Eletrodomésticos “smart” (geladeiras, fornos, máquinas de lavar).
Uma vez dentro, o invasor coleta dados, manipula configurações ou usa o equipamento como ponte para o resto da rede. Em 2015, uma geladeira Samsung vazou tráfego de e-mail. Anos depois, vulnerabilidades permitiram rastrear e ligar carros Kia apenas pela placa. A indústria corrigiu, mas a corrida armamentista não para.
O que observar daqui para frente
A recorrência desses ataques sinaliza uma mudança de paradigma: a segurança da cadeia de frio deixou de ser problema de TI para virar risco operacional e reputacional crítico. Para gestores e investidores, três movimentos são urgentes:
- Segmentação de rede rigorosa: Isolar sistemas industriais (OT) da rede corporativa (IT).
- Gestão de vulnerabilidades contínua: Patches em firmware de controladores não são opcionais.
- Plano de resposta a incidentes físicos: Protocolos para quando o digital derruba o físico (descarte, seguro, comunicação).
A Comissão Europeia trata o caso como alerta máximo. A próxima onda não precisa de freezers a 50°C para causar estrago; basta uma variação sutil, não detectada, para comprometer a segurança alimentar em escala. Quem monitora a temperatura dos seus ativos críticos hoje?