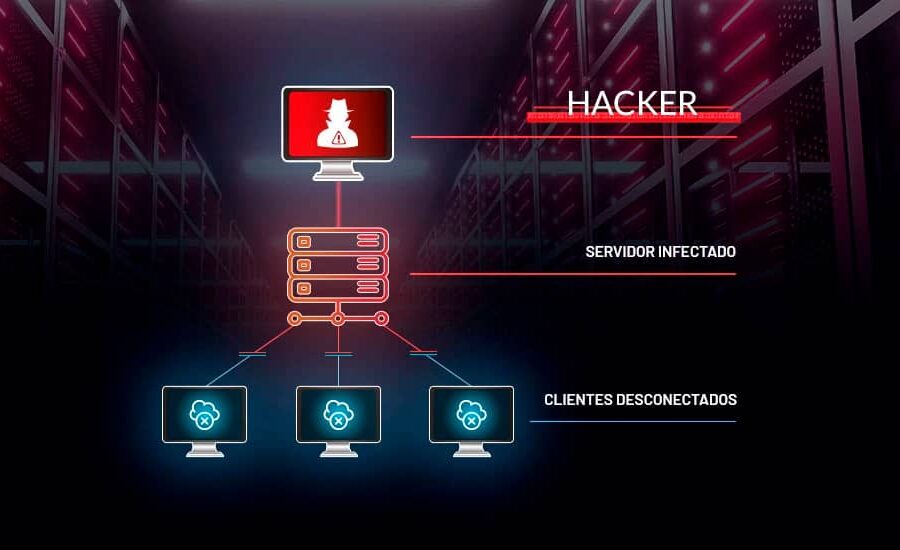
Hackers invadiram os sistemas de refrigeração de centenas de supermercados na França e elevaram a temperatura de geladeiras e freezers para 50°C durante a madrugada. O resultado: incêndios, toneladas de comida estragada e um prejuízo estimado em dezenas de milhões de euros em poucas horas.
O alvo não foram dados bancários nem senhas. Foi a infraestrutura física que mantém o abastecimento alimentar funcionando. E a falha explorada já tinha correção disponível há meses.
Como um painel de controle virou arma
As redes Carrefour, Intermarché, Monoprix e Coopérative U operam painéis centrais que regulam a temperatura de todos os equipamentos da loja. Esses painéis ficam acessíveis pela internet para que empresas de manutenção façam ajustes remotos.
Foi por essa porta que os invasores entraram. A agência francesa de cibersegurança (ANSSI) identificou uma vulnerabilidade no firmware da dinamarquesa Danfoss, fabricante dos painéis AK-SM 800A. A falha permitia driblar a autenticação e enviar comandos diretos aos equipamentos.
Em 9 de agosto, a empresa de segurança Claroty já havia publicado detalhes técnicos sobre a brecha. A Danfoss lançou atualizações, mas milhares de dispositivos permaneceram expostos.
O tamanho do estrago
- 350 lojas atingidas, segundo a Procuradoria de Paris
- 150 unidades apenas da Intermarché com freezers a 50°C por seis horas
- 80 supermercados do Carrefour afetados
- 5% das lojas da Monoprix comprometidas
- Prejuízo estimado em dezenas de milhões de euros em um único dia
Funcionários foram filmados descartando carrinhos inteiros de produtos derretidos nas calçadas. Sorvete escorrendo pelo asfalto virou símbolo de um ataque que transformou logística de frio em emergência sanitária.
Quem está por trás e por que intriga
Nenhum grupo assumiu a autoria. Não houve pedido de resgate. Para Ken Munro, da Pen Test Partners, o perfil sugere ação de amadores “brincando” com ferramentas poderosas, não de Estado-nação.
Mas a investigação não descarta coordenação internacional. A empresa Sekoia relatou indícios de ataques semelhantes na Espanha, Portugal, Polônia, Alemanha e Bélgica. Em agosto, casos parecidos atingiram mercados de bases militares dos EUA.
A falha que não foi corrigida a tempo
A Danfoss confirmou que os sistemas invadidos rodavam versões antigas do firmware. A fabricante afirma recomendar atualizações e troca de modelos obsoletos há tempos.
Mesmo após o ataque, a Reuters encontrou pelo menos 4,5 mil painéis da marca ainda visíveis na internet. A federação do varejo francês (FCD) cobrou “total transparência” da empresa sobre o alcance real da vulnerabilidade.
O alerta que vale para qualquer empresa — e para sua casa
O episódio expõe um risco sistêmico: qualquer equipamento conectado vira vetor de ataque. Câmeras, fechaduras, lâmpadas, assistentes de voz, eletrodomésticos inteligentes. A superfície de expansão é invisível até ser explorada.
Medidas básicas reduzem drasticamente a exposição:
- Instale todas as atualizações do fabricante assim que disponíveis
- Troque senhas de fábrica (muitas saem como “admin” ou “123456”)
- Proteja o roteador com senha forte e firmware atualizado
- Substitua dispositivos que não recebem mais suporte do fabricante
O que observar daqui para frente
A investigação segue sob sigilo, mas três frentes merecem atenção: a responsabilidade legal de fabricantes que mantêm falhas conhecidas em equipamentos críticos, a obrigação de varejistas auditarem sua superfície de ataque IoT, e a possibilidade de que este tenha sido apenas um teste de capacidade para ações maiores. O próximo alvo pode não ser apenas o sorvete derretido na calçada.