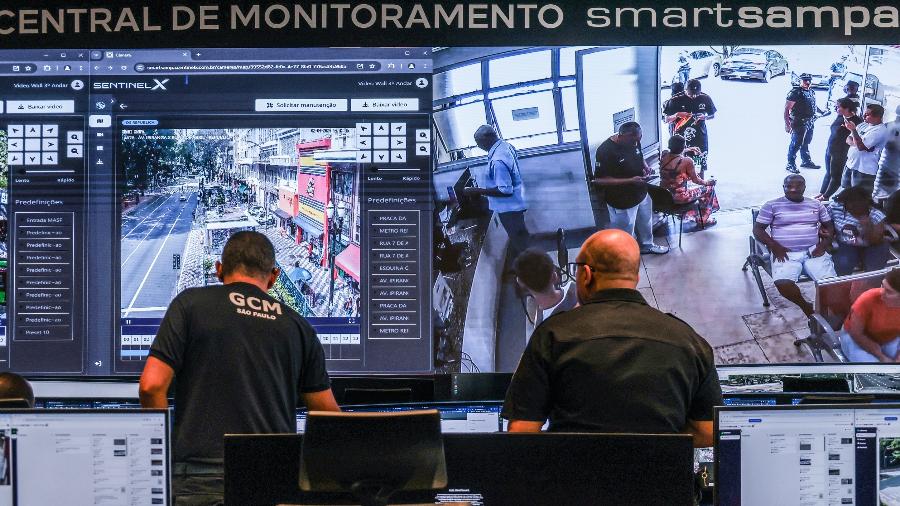
Uma brecha de segurança no Smart Sampa, sistema de monitoramento da Prefeitura de São Paulo, manteve credenciais de acesso e imagens de mais de 58 mil câmeras expostas publicamente na internet durante quase um ano. O vazamento alcançou equipamentos instalados em locais sensíveis, como creches, hospitais e centros de acolhimento.
O que estava acessível a qualquer pessoa
O repositório exposto continha 181 logins e senhas de usuários autorizados, cadastros de mais de 6 mil agentes de segurança e manuais técnicos para replicar o sistema em dispositivos pessoais. Com esses dados, foi possível visualizar feeds ao vivo de ruas e interiores de unidades públicas sem qualquer autenticação, inclusive burlando a verificação em duas etapas da plataforma da Sentinelx, empresa responsável pela tecnologia.
Além das imagens, as credenciais permitiam consultar bases de dados restritas. Entre as informações vulneráveis estavam:
- Nomes completos, CPFs e placas de veículos;
- Boletins de ocorrência;
- Localização em tempo real de viaturas e agentes da Guarda Civil Metropolitana.
Risco operacional para a segurança pública
Especialistas ouvidos pela reportagem classificam o incidente como uma falha crítica de arquitetura. Para Rafael Alcadipani, professor da FGV e especialista em segurança pública, a exposição inverte a lógica de proteção do Estado: “Você pega uma estrutura que o Estado tem para enfrentar o crime, e que possivelmente pode ser utilizada pelo crime para enfrentar o Estado”.
Pedro Saliba, pesquisador da Data Privacy Brasil, destaca a violação direta aos princípios da Lei Geral de Proteção de Dados (LGPD), como finalidade, necessidade e segurança no tratamento da informação. A falta de auditorias independentes nos algoritmos de reconhecimento facial e a ausência de acesso ao código-fonte por parte do município agravam o cenário de opacidade.
O impacto nas abordagens por reconhecimento facial
Dados oficiais revelam consequências práticas da confiabilidade duvidosa do sistema. Entre novembro de 2024 e maio de 2026, 268 pessoas foram conduzidas a delegacias após alertas do reconhecimento facial e liberadas em seguida. Os motivos das liberações expõem falhas sistêmicas:
- 75 casos: inconsistência na identificação biométrica;
- 181 casos: mandados de prisão desatualizados;
- 12 casos: problemas cadastrais na base de dados.
Versão da Prefeitura e medidas adotadas
A administração municipal atribui o vazamento à ação criminosa de um único servidor, que foi identificado, afastado e investigado pela Corregedoria da Guarda Civil Metropolitana. A gestão nega vulnerabilidades intrínsecas à plataforma e afirma ter implementado correções imediatas após a notificação, como a adoção de senhas exclusivas, autenticação em dois fatores obrigatória e validação via SMS para novas credenciais.
Em nota, a Prefeitura cita ainda a fiscalização do Tribunal de Contas do Município e a contratação de consultoria especializada em governança e privacidade como garantias de conformidade.
O que observar daqui para frente
O episódio reacende o debate sobre a maturidade da governança de dados em grandes projetos de cidades inteligentes. A combinação de vigilância em massa, reconhecimento facial sem auditoria externa e falhas básicas de controle de acesso cria um passivo de risco que vai além da multa da LGPD: compromete a cadeia de custódia de provas digitais e a credibilidade da inteligência policial. Para gestores de risco e compliance, o caso serve como alerta de que a segurança da infraestrutura crítica depende, antes de tudo, da gestão de identidades e privilégios internos.