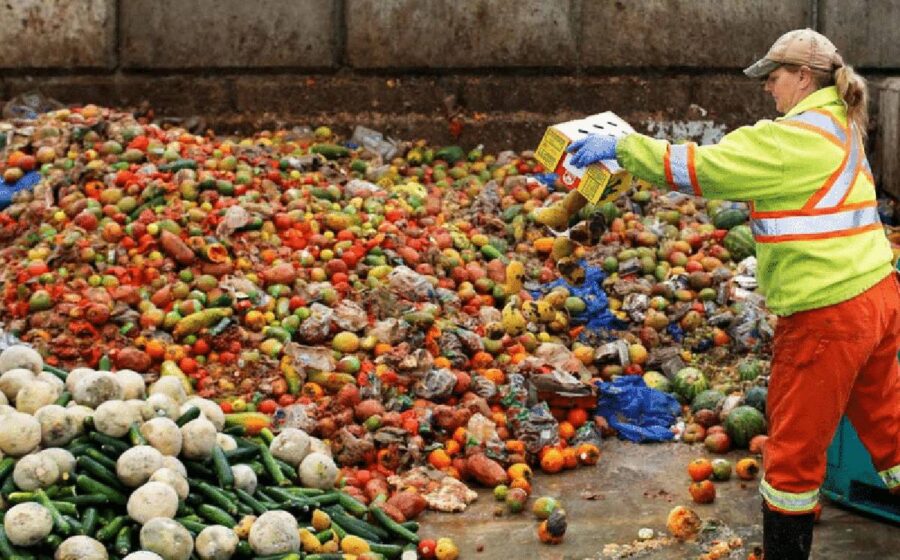
Hackers assumiram o controle remoto de sistemas de refrigeração em centenas de supermercados franceses, elevando temperaturas e condenando toneladas de perecíveis ao lixo. A investigação policial corre contra o tempo, mas a ausência de pedido de resgate deixa especialistas perplexos. O rastro digital aponta para uma falha antiga e ignorada.
Ao menos 350 lojas de redes como Carrefour, Monoprix, Intermarché e Coopérative U foram atingidas. Funcionários tiveram que descartar carnes e congelados em containers industriais, gerando prejuízos logísticos e sanitários imediatos. O mais alarmante: a porta de entrada era conhecida há meses.
O elo fraco: software esquecido na prateleira
A agência de cibersegurança francesa (ANSSI) confirmou que o alvo eram controladores industriais da dinamarquesa Danfoss, além de equipamentos da Copeland e Dixell. O detalhe crucial: muitas unidades afetadas operavam com firmware desatualizado, sem patches de segurança há anos.
A própria Danfoss admitiu que os dispositivos comprometidos haviam atingido o “fim da vida útil”. Em agosto, a firma de segurança Claroty já havia publicado detalhes sobre vulnerabilidades críticas no modelo AK-SM 800A, permitindo burlar autenticação e enviar comandos maliciosos. O remédio existia, mas não foi aplicado.
Higiene digital zero: a receita do desastre
Para Ken Munro, da Pen Test Partners, o ataque foi “empurrar uma porta aberta”. Ele resume o cenário em três falhas básicas que qualquer gestor de TI deveria evitar:
- Firmware legado: Equipamentos rodando versões com falhas conhecidas publicamente.
- Exposição direta: Interfaces de gerenciamento acessíveis pela internet pública sem VPN ou firewall.
- Ausência de segmentação: Rede operacional (OT) misturada à rede administrativa (IT).
Varreduras recentes via Shodan revelaram que mais de 4.500 interfaces Danfoss permaneciam expostas online dias após o incidente. A empresa de inteligência Onyphe estima que a minoria absoluta roda a versão mais segura do software. O problema não acabou com a manchete.
Quem ganha com comida estragada?
A falta de reivindicação política ou pedido de criptomoedas foge ao modus operandi padrão de ransomware ou hacktivismo. Investigadores trabalham com a hipótese de autores amadores ou “script kiddies” testando ferramentas automatizadas. Munro ironiza: “Se fosse um Estado-nação, por que mirar apenas um subconjunto de geladeiras francesas?”.
Enquanto isso, do outro lado do canal, a holandesa Ahold Delhaize (dona da Albert Heijn, Stop & Shop e Giant Food) lida com um incidente cibernético separado que derrubou e-commerces e entregas. Autoridades holandesas (NCSC) descartam conexão direta, mas a coincidência temporal acende um alerta para o varejo global.
O que observar daqui para frente
O episódio expõe a fragilidade da “Internet das Coisas” industrial no varejo de alimentos. Para decisores, a lição prática é imediata: inventariar todos ativos conectados, isolar redes OT da internet e impor ciclos de atualização forçada para firmware legado. Enquanto houver controladores expostos com senhas padrão e software de 2015, o próximo “apagão frio” é apenas questão de tempo — e pode acontecer na sua cadeia de suprimentos.