O Exército brasileiro encerrou na sexta-feira (25) a oitava edição do Guardião Cibernético, maior exercício de defesa digital do Hemisfério Sul, a menos de um mês do primeiro turno das eleições presidenciais. A operação mobilizou 1,3 mil participantes em sete capitais simultâneas e testou a resistência de setores que mantêm o país funcionando. Mas o que motivou uma simulação dessa escala justamente agora?
O cenário que ninguém quer ver virar realidade
Durante cinco dias, 300 organizações — entre órgãos públicos, operadoras de infraestrutura crítica e representantes de 14 países — enfrentaram ataques coordenados contra redes de energia, água, telecomunicações e sistema financeiro. O objetivo: medir o tempo de resposta, falhas de comunicação e brechas que criminosos ou atores estatais poderiam explorar quando a atenção do país estiver voltada às urnas.
Segundo nota oficial do Exército, o exercício reproduziu “cenários de ataques cibernéticos complexos e coordenados” para testar procedimentos, aperfeiçoar planos de contingência e identificar soluções que ampliem a resiliência nacional. A tradução prática: descobrir onde o sistema quebra antes que alguém quebre de verdade.
O alerta que veio de dentro do governo
A urgência não é teórica. Em agosto, a Agência Brasileira de Inteligência (Abin) produziu relatório classificando como “nível de criticidade” a possibilidade de interferência externa nas eleições de 2026. O documento, revelado pela Folha de S.Paulo e confirmado pela TV Brasil, aponta a “reafirmação da hegemonia dos EUA na América Latina” como prioridade do segundo governo Donald Trump.
Analistas ouvidos pela reportagem indicam que ações cibernéticas — seja por atores estatais, seja por grandes empresas de tecnologia — poderiam desestabilizar sistemas informáticos e computacionais no período eleitoral. O memorando da Casa Branca de 12 de agosto, prevendo parcerias com empresas privadas para “acesso a sistemas de informação sem autorização do proprietário”, adiciona combustível à preocupação.
Setores na mira: onde o impacto atinge o bolso
A simulação não escolheu alvos ao acaso. A lista de infraestruturas críticas envolvidas no Guardião Cibernético revela o que paralisaria o país em horas:
- Energia: apagões em cascata afetando hospitais, transporte e comunicação
- Abastecimento de água: contaminação ou interrupção de tratamento e distribuição
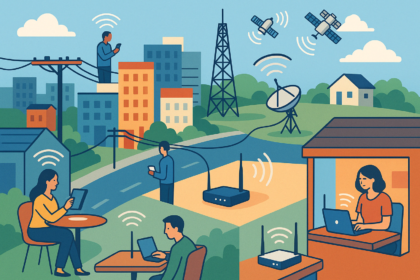
- Telecomunicações: isolamento de regiões inteiras, inclusive centros de votação
- Sistema financeiro: travamento de pagamentos, salários e comércio eletrônico
Empresas desses setores participaram ativamente dos testes, o que sinaliza maturidade regulatória — mas também expõe a dependência de coordenação público-privada que ainda não foi testada em crise real.
O precedente australiano que acende sinal vermelho
Nesta semana, a Austrália denunciou invasão em site de estatísticas de saúde pública pela OpenAI, dona do ChatGPT. O episódio ilustra como ferramentas de inteligência artificial generativa — amplamente disponíveis — podem ser vetores de ataque a dados sensíveis. No contexto eleitoral brasileiro, a manipulação de informações em escala industrial deixa de ser ficção.
Mas o efeito mais relevante aparece em outro setor.
O que observar daqui para frente
O Guardião Cibernético termina, mas a janela de vulnerabilidade segue aberta até a posse do próximo presidente. Três variáveis definirão o risco real:
- Tempo de detecção: quanto mais lento o diagnóstico, maior o estrago
- Coordenação interagências: protocolos testados em simulação precisam sobreviver à burocracia real
- Capacidade de atribuição: identificar a origem do ataque em tempo hábil para resposta diplomática ou técnica
Para empresários e investidores, a lição prática é revisar contratos de continuidade de negócio, testar backups offline e mapear dependências de fornecedores únicos de tecnologia. A simulação do Exército mostrou que a estrutura existe. A dúvida que fica é se ela aguenta o teste de fogo quando não for exercício.