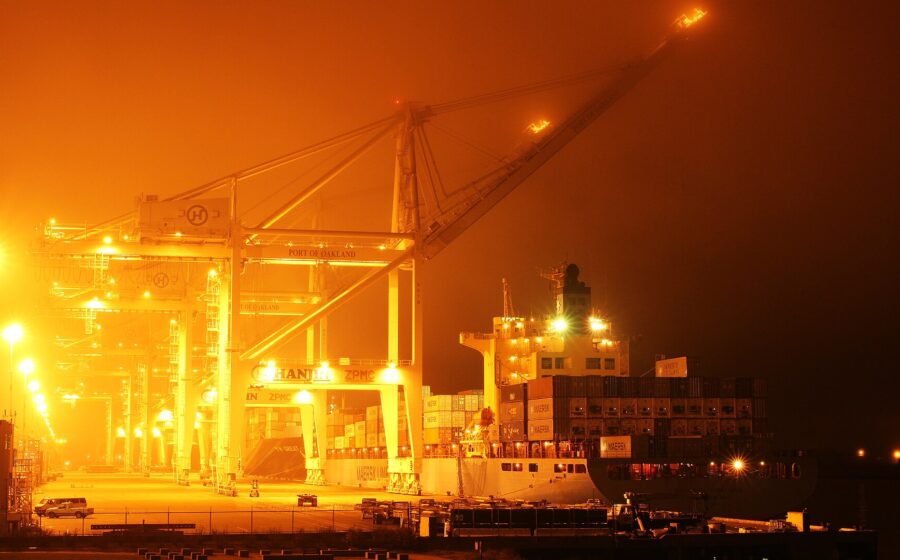
Portos e navios de carga dos Estados Unidos viraram alvo de uma ofensiva cibernética que se intensifica e já soma milhares de tentativas de ataque por dia. O foco não são sites institucionais, mas as artérias que mantêm o comércio global em movimento.
A pergunta que interessa a quem vive de importação e exportação é outra: basta uma brecha em meio a esse volume para travar uma cadeia inteira de negócios?
O alvo não é o site, é a operação
Quando se fala em ataque a portos, a imagem que vem à cabeça costuma ser a de um site fora do ar. O risco real é bem mais físico. Terminais operam com sistemas que controlam agendamento de atracação, movimentação de contêineres, guindastes e liberação de carga.
Se qualquer um desses elos falha, o navio continua no mar ou o contêiner continua no pátio. Em ambos os casos, o prejuízo não fica restrito ao terminal: ele escorre pela cadeia até o pequeno importador que espera mercadoria para faturar.
É por isso que portos são classificados como infraestrutura crítica. Ataques desse tipo não miram apenas dados, miram tempo. E tempo, no comércio internacional, é dinheiro contado em diárias de armazenagem e multas contratuais.
Por que navios e terminais se tornaram alvo
Navios cargueiros concentram duas características que atraem criminosos digitais: valor alto e digitalização crescente. Uma embarcação moderna troca dados com armadores, seguradoras, autoridades portuárias e agentes de carga em vários países ao mesmo tempo.
Essa rede de conexões amplia a superfície de exposição. Cada fornecedor, cada sistema legado e cada senha compartilhada entre equipes funcionam como uma porta adicional. Não é preciso derrubar o porto inteiro: basta encontrar o elo mais fraco.
Vale lembrar que o setor marítimo convive com equipamentos projetados para durar décadas. Atualizar software em um guindaste ou em um sistema de controle não é tão simples quanto atualizar um celular, e essa defasagem é justamente o que os invasores procuram.
O efeito nos pequenos negócios
O empresário de porte médio raramente aparece nas manchetes sobre cibersegurança, mas é quem sente o primeiro impacto. Atraso de carga significa capital de giro parado, estoque vazio e promessa não cumprida ao cliente.
Some a isso o custo de remanejar rotas, contratar armazenagem extra e lidar com a incerteza sobre prazos. Para operações com margem apertada, um único episódio prolongado pode comprometer o caixa do trimestre.
Há ainda o efeito de segunda onda: quando um terminal fica instável, o volume migra para outros portos. A congestão se espalha, o frete sobe e o impacto chega a quem nem estava na rota original.
Quatro checagens práticas para quem depende de importação
- Reveja os contratos com armadores e operadores logísticos e verifique se há cláusulas claras sobre responsabilidade em caso de interrupção digital.
- Mapeie fornecedores alternativos e rotas secundárias antes que a crise aconteça, não durante.
- Confirme se o seguro de carga cobre eventos ligados a falhas de sistemas e paralisações portuárias.
- Mantenha um plano de contingência com prazos realistas para comunicar clientes e renegociar entregas.
O que observar daqui pra frente
A ofensiva contra portos e navios de carga tende a manter a pressão, porque o retorno para quem ataca é alto e a exposição do setor é estrutural. O ponto de atenção deixa de ser apenas a tecnologia embarcada e passa a incluir a governança de quem opera essa tecnologia.
Para empresas que dependem do comércio exterior, a leitura prática é esta: resiliência logística já não se resume a ter mais de um fornecedor, mas a entender como cada elo da sua cadeia responde a uma interrupção digital. Quem fizer essa conta agora tende a perder menos quando o próximo incidente aparecer.