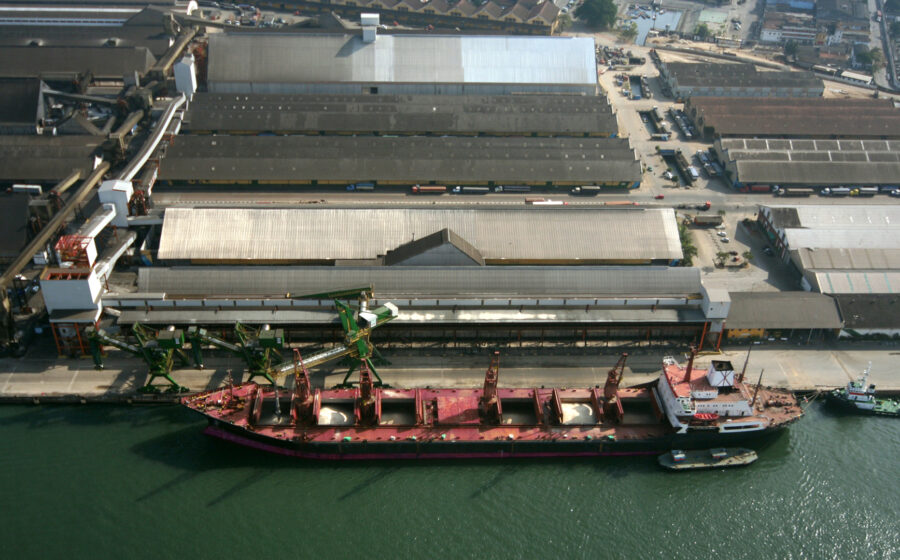
A Autoridade Portuária de Santos (APS) apertou o cerco aos acessos do cais depois de sofrer um ataque cibernético em 6 de novembro. A reação veio quase duas semanas depois, na quinta-feira (19), com revistas ampliadas e controle manual de entrada. A pergunta que fica para quem depende do porto é outra: o que ainda está funcionando no escuro?
O que mudou no portão do cais
A determinação partiu da Comissão Estadual de Segurança Pública nos Portos, Terminais e Vias Navegáveis de São Paulo (Cesportos-SP). Desde então, a rotina de quem entra e sai do cais mudou.
- Guarda Portuária reforçada nos acessos, com apoio de viaturas;
- Revistas mais frequentes em bolsas, mochilas e veículos;
- Justificativa profissional por e-mail para entrar em áreas restritas, conferida nos portões;
- Registro manual de entradas e saídas até que os sistemas voltem;
- Novos credenciamentos suspensos, com liberação mediante documento, assinatura e carimbo.
Na prática, o porto voltou a operar com parte do controle em papel. Isso aumenta o tempo de passagem nos portões e exige planejamento extra de quem trabalha com janelas rígidas de carga e descarga.
O efeito na rotina de transportadoras e fornecedores
Quem leva equipe ao cais precisa agora antecipar pedidos de acesso por e-mail e carregar documentos que comprovem a atividade profissional. O credenciamento novo está travado, o que atinge diretamente prestadores de serviço que estavam em processo de liberação.
A APS afirmou que não registrou incidentes de segurança pública no porto desde o ataque. O reforço, segundo a empresa, serve para manter a proteção das instalações portuárias.
Mas o efeito mais relevante aparece na cadeia de suprimentos, não no portão.
O que já voltou e o que segue sem resposta
Em 17 de novembro, a APS informou que os principais sistemas administrativos, SDD e SAP, já estavam disponíveis para os colaboradores, ainda que de forma parcial. Outros 30 sistemas seguiam operando por meios alternativos.
O ataque ocorreu em uma sexta-feira, logo após uma queda de energia. A empresa disse que ainda não havia medido o alcance do incidente, mas garantiu não ter identificado vazamento de dados. A Polícia Federal investiga o caso.
Também em 17 de novembro, a APS reuniu cerca de 60 representantes de terminais portuários para explicar o que aconteceu. Ficou acertado que as entidades podem ajudar a recuperar os registros de movimentação do período posterior ao incidente.
Por que pequenas empresas devem prestar atenção
O Porto de Santos é a principal porta de entrada e saída do comércio exterior brasileiro. Quando o controle de acesso vira processo manual, o gargalo se espalha: caminhoneiro parado, contêiner atrasado, prazo de entrega estourado e custo extra de armazenagem.
Para o pequeno negócio que importa insumo ou exporta produção, a lição é direta. Vale revisar contratos com operadores logísticos, checar cláusulas de contingência e manter um plano B de rota ou de estoque para janelas de instabilidade.
Do lado da segurança digital, o recado é o mesmo. Empresas de pequeno porte conectadas a grandes cadeias produtivas costumam ser o elo mais frágil, justamente por não terem equipe dedicada nem backups testados com frequência.
O que observar daqui pra frente
Três pontos merecem acompanhamento nas próximas semanas. O primeiro é a volta completa dos sistemas, com data ainda indefinida. O segundo é o resultado da investigação da Polícia Federal, que deve esclarecer a origem e o alcance do ataque.
O terceiro é o ritmo de liberação de novos credenciamentos, hoje suspensos. Enquanto isso não acontece, quem precisa entrar no cais deve reservar mais tempo, confirmar a documentação por e-mail e manter contato direto com o terminal responsável pela operação.