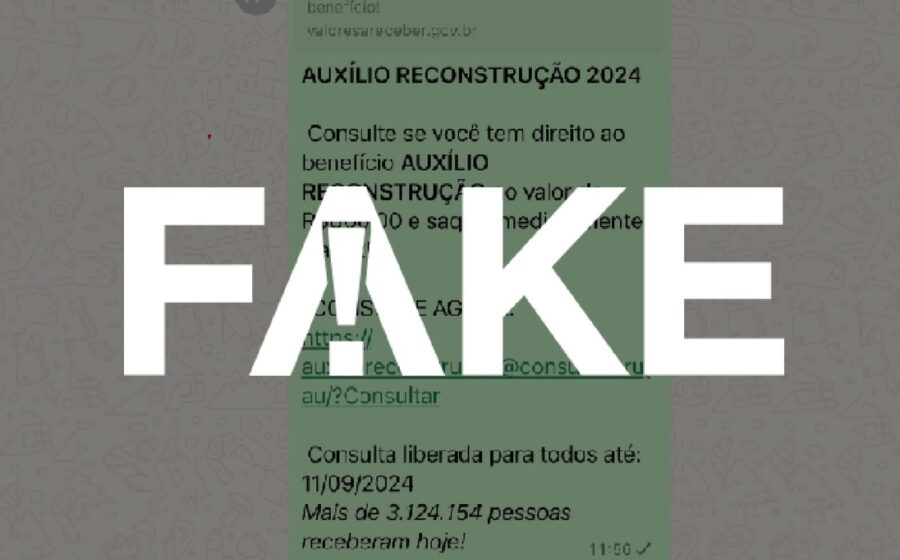
O Ministério da Integração e do Desenvolvimento Regional confirmou nesta sexta-feira (30) a circulação de uma fraude que usa o nome do Auxílio Reconstrução 2026 para atrair vítimas com a promessa de R$ 1.680 em parcela única. O golpe chega por aplicativos de mensagens e redes sociais com um link falso de consulta. Mas o verdadeiro perigo não está só no bolso do cidadão — ele expõe falhas de segurança que podem comprometer ambientes corporativos inteiros.
Como o golpe opera na prática
A mensagem fraudulenta imita comunicações oficiais e direciona o usuário para uma página que solicita dados pessoais e bancários sob o pretexto de “verificar elegibilidade”. O benefício real existe, mas é destinado exclusivamente a famílias desabrigadas ou com perdas materiais em desastres naturais reconhecidos pelo governo federal. O pagamento, quando devido, ocorre em parcela única e sem necessidade de cadastro em links externos.
O ministério reforça que o único canal legítimo para consulta é o portal auxilioreconstrucao.dataprev.gov.br/reconstrucao/cidadao/. Qualquer outro endereço é armadilha.
Por que empresas devem ficar em alerta
Funcionários que clicam no link malicioso usando dispositivos corporativos ou redes da empresa abrem portas para roubo de credenciais, instalação de malware e vazamento de informações sensíveis. Um único acesso comprometido pode escalar para ataque de ransomware ou fraude financeira contra a organização.
Além disso, a engenharia social por trás do golpe explora a urgência e a empatia — gatilhos que funcionam até em profissionais treinados. A promessa de um valor “extra” em tempos de instabilidade econômica aumenta a taxa de cliques.
Sinais de alerta para identificar a fraude
- Mensagem não solicitada prometendo benefício governamental com valor fixo (R$ 1.680).
- Link encurtado ou domínio diferente de gov.br ou dataprev.gov.br.
- Solicitação de CPF, senha bancária ou dados de cartão para “liberar” o pagamento.
- Tom de urgência: “último dia para consultar”, “vagas limitadas”.
O canal oficial que quase ninguém acessa
Dados da Dataprev mostram que menos de 15% dos potenciais beneficiários acessam o portal oficial espontaneamente — a maioria depende de orientação de assistência social nos municípios. Essa lacuna de informação é o combustível dos golpistas. Empresas que mantêm canais internos de comunicação sobre direitos sociais reduzem a vulnerabilidade de seus times.
Cenários para os próximos meses
Com a proximidade de períodos chuvosos em várias regiões, a tendência é que novas ondas de phishing usem o mesmo tema. O governo já editou medida provisória para coibir excesso de chamadas e golpes telefônicos, mas a fiscalização de links em aplicativos de mensagens criptografados continua limitada.
O que observar daqui pra frente: implemente alertas periódicos de segurança focados em golpes sazonais; oriente colaboradores a nunca inserir credenciais corporativas em páginas acessadas por links recebidos no WhatsApp ou redes sociais; e monitore tentativas de acesso a domínios suspeitos nos logs de firewall. A prevenção custa centavos; o incidente, milhões.