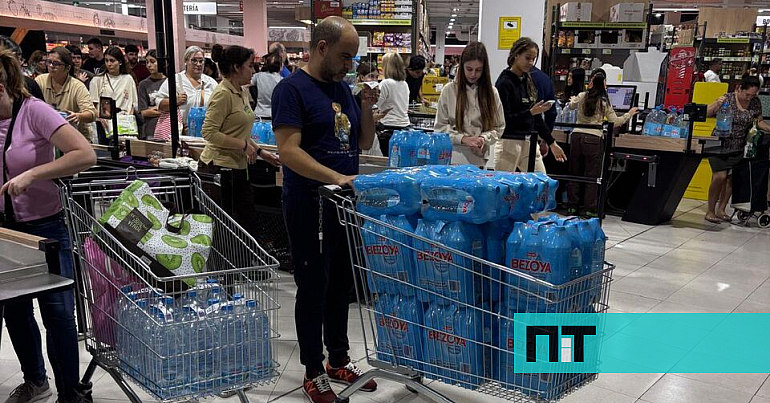
Um ciberataque coordenado derrubou sistemas de refrigeração de supermercados em 11 nações europeias, forçando o descarte de toneladas de alimentos e expondo a fragilidade da cadeia de abastecimento do bloco. Alemanha e Romênia confirmaram nesta terça-feira (3) que também foram alvos no dia anterior, elevando o número de países afetados para onze. A pergunta que permanece sem resposta: quem lucra com a fome artificial?
O efeito cascata que pegou o varejo de surpresa
A ofensiva começou a ser sentida com força na segunda-feira (2). Bélgica, Estônia, Finlândia, Irlanda, Itália, Luxemburgo, Holanda, Portugal e Suécia relataram falhas simultâneas em freezers e geladeiras. O mecanismo é simples e devastador: hackers acessam os controladores de temperatura e elevam o termostato até estragar o estoque.
Na Itália, o governo convocou uma reunião de emergência com os chefes de inteligência e da Agência Nacional de Cibersegurança. O grupo Coop reportou prejuízos de “milhares de euros” em apenas quatro lojas na Sicília, além de sete unidades atingidas na Suécia. Na Bélgica, dezenas de estabelecimentos acionaram a Procuradoria Federal, que abriu investigação criminal.
Por que a tecnologia antiga abriu a porta para os criminosos
A investigação inicial aponta para um elo fraco comum: a infraestrutura de conectividade. A Coop sueca confirmou que os equipamentos comprometidos operavam em redes 4G legadas, consideradas vulneráveis. A empresa já iniciou migração emergencial para 5G, mas o caso acende um alerta para todo o setor.
- Vetor de entrada: Redes móveis antigas sem criptografia robusta.
- Alvo: Controladores lógicos programáveis (CLPs) de refrigeração.
- Resultado: Perda total de perecíveis e interrupção operacional.
Para Roni Kokkola, especialista de uma agência governamental finlandesa, a escalada era previsível desde o primeiro incidente na França, em meados de outubro. “Hoje, vulnerabilidades são exploradas em velocidade recorde”, afirmou.
O recado da União Europeia e o que vem por aí
Thomas Regnier, porta-voz da UE, classificou a ação como tentativa deliberada de perturbar o abastecimento alimentar. Nenhum grupo criminoso assumiu a autoria, o que sugere motivação estratégica ou teste de capacidade destrutiva, não apenas resgate financeiro.
O precedente francês de outubro já havia mostrado o potencial: centenas de lojas perderam o controle de temperatura da noite para o dia. A replicação em massa agora indica automação do ataque — scripts varrendo a internet em busca de dispositivos expostos.
O que observar daqui para frente
Para empresários e investidores, o sinal é claro: a convergência entre tecnologia operacional (OT) e TI deixou de ser projeto de modernização para virar item de sobrevivência. Auditar a superfície de ataque de equipamentos conectados — de freezers a sensores de logística — torna-se prioritário. Quem depende de redes legadas 4G ou dispositivos sem gestão de patches está na mira. A próxima onda pode não mirar apenas o varejo alimentar, mas qualquer cadeia logística dependente de refrigeração controlada remotamente.