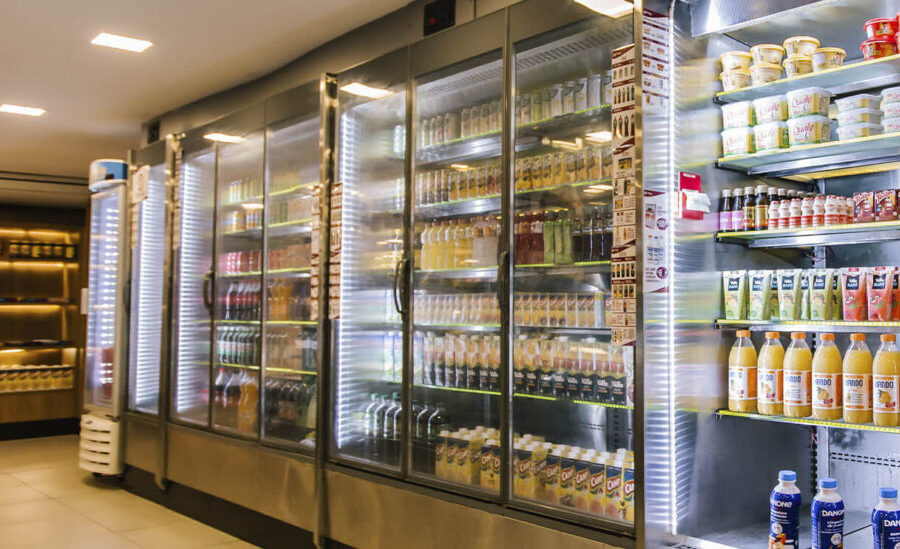
Hackers assumiram o controle de sistemas de refrigeração em centenas de supermercados na França, elevaram temperaturas a 80°C, incendiaram equipamentos e destruíram estoques inteiros. A causa não foi um vírus sofisticado nem uma vulnerabilidade obscura: foram senhas fracas e geladeiras plugadas direto na internet sem proteção alguma.
O diretor da agência nacional de cibersegurança francesa (ANSSI), Vincent Strubel, confirmou o cenário ao Senado nesta quarta-feira (21). O ataque atingiu redes como Carrefour, Intermarché, Monoprix e Netto — prejuízo estimado em dezenas de milhões de euros.
Como uma geladeira vira porta de entrada
A maioria das redes terceiriza a gestão de refrigeração. Os operadores, segundo fontes próximas à investigação, nem sabiam que os equipamentos estavam expostos na rede pública. Sem firewall, sem segmentação, sem autenticação forte. A ANSSI publica guias de proteção para sistemas industriais desde 2014. “Não são seguidos de maneira sistemática”, admitiu Strubel.
O resultado: criminosos acessaram painéis de controle, alteraram setpoints e transformaram câmaras frias em fornos. Alimentos estragaram, compressores queimaram, princípios de incêndio surgiram. O presidente da Coopérative U, Dominique Schelcher, classificou o episódio como “sem precedentes” e “extremamente grave” para a segurança alimentar.
O que a investigação revela até agora
- Vetor inicial: exposição direta de equipamentos IoT à internet
- Credenciais: senhas padrão ou fracas, sem rotação
- Segmentação: ausência — rede de refrigeração no mesmo plano da rede administrativa
- Monitoramento: inexistente para tráfego anômalo nos controladores
Análises preliminares de terceiros apontavam falhas no firmware de versões antigas do software das geladeiras. A ANSSI descarta: “Essas vulnerabilidades não foram exploradas. Foram falhas básicas de segurança”, afirmou Strubel.
O efeito cascata que assusta especialistas
O mesmo modelo de gestão terceirizada e equipamentos conectados sem governança existe em hospitais, farmácias, laboratórios e indústrias farmacêuticas. Geladeiras que guardam vacinas, hemoderivados, medicamentos termossensíveis. A ANSSI iniciou força-tarefa com autoridades de saúde para blindar esses ativos — mas o parque instalado é vasto e heterogêneo.
Ninguém reivindicou o ataque. A unidade de crimes cibernéticos da Promotoria de Paris e a própria ANSSI seguem investigando. Autoria e motivação permanecem abertas: sabotagem, extorsão, teste de capacidade, distração para outra invasão.
O que observar daqui para frente
Empresas que operam ativos de refrigeração conectados — varejo, saúde, logística fria, data centers com resfriamento líquido — devem auditar três pontos imediatos: inventário de todos os controladores expostos, troca forçada de credenciais e segmentação de rede com monitoramento de tráfego suspeito. Seguradoras já sinalizam que políticas de ciberseguro podem negar cobertura quando controles básicos são ignorados. O próximo alvo não será necessariamente um supermercado.